Ekim 2026'da Microsoft rekor kırdı: 1.407 açıklık ve üç sıfırıncı gün zafiyeti
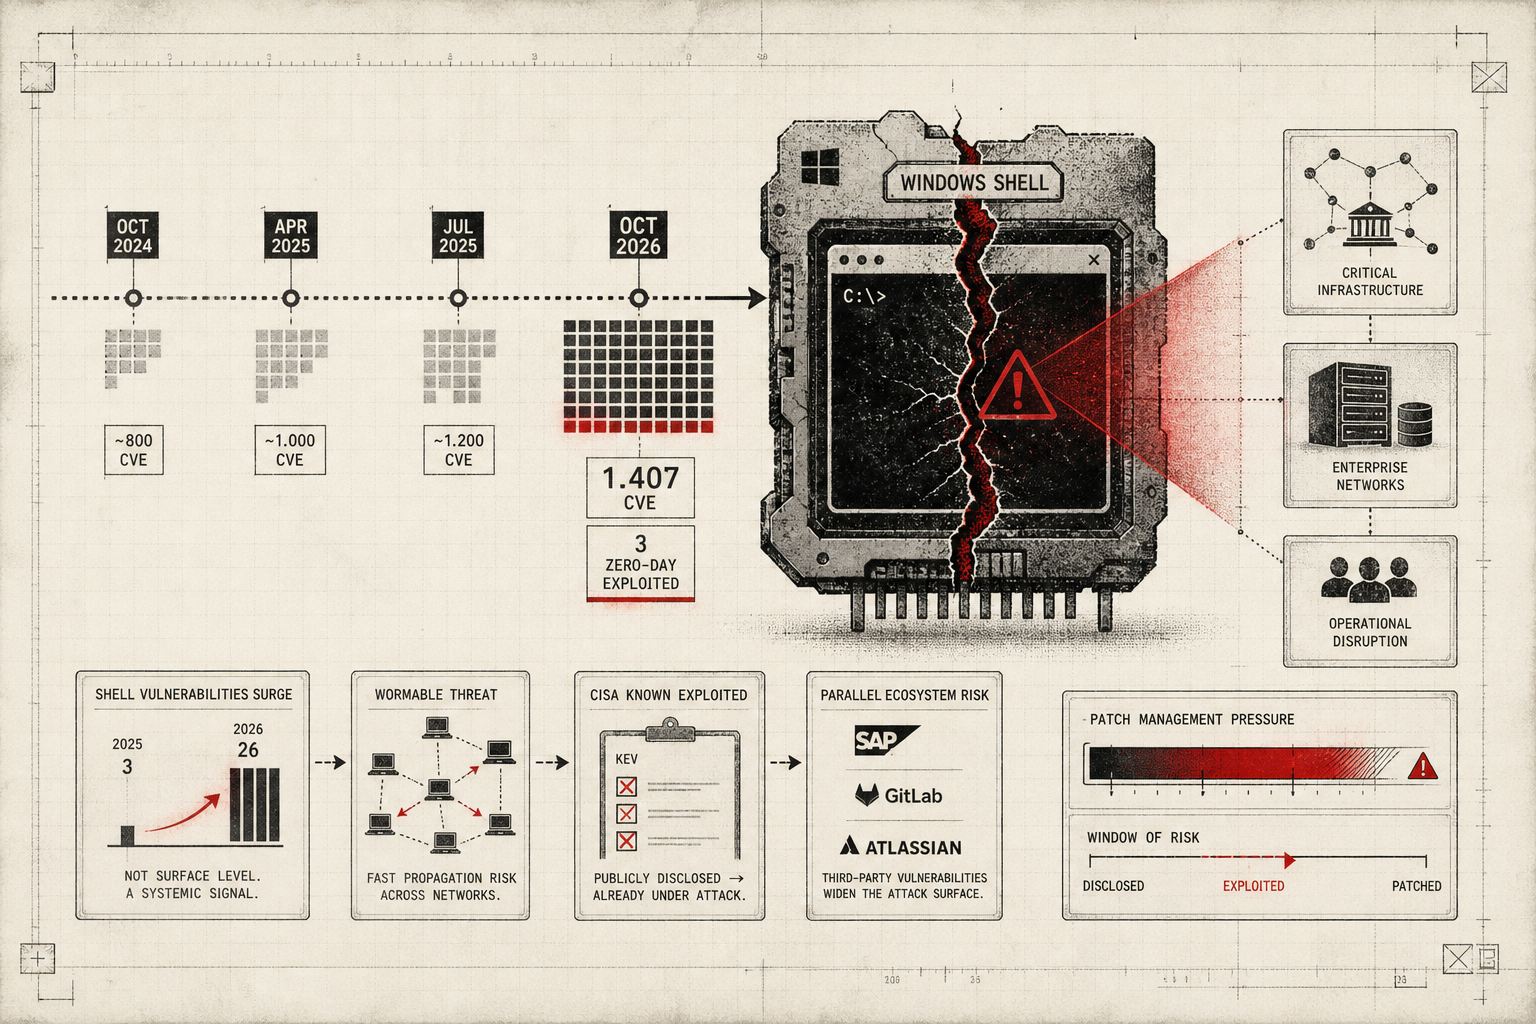
Microsoft, Ekim 2026 yaması ile tek bir ayda 1.407 CVE açıkladı — şimdiye kadarki en yüksek aylık zafiyet sayısı. Rakam, 2020'deki önceki rekor olan 1.261 CVE'yi geride bıraktı ve sistem yöneticilerini beklenmedik bir yama yükü ile karşı karşıya getirdi. Açıklanan zafiyetlerin üçü zero-day kategorisinde: CVE-2026-96951 (Windows Shell Mark of the Web bypass) aktif olarak istismar ediliyor ve saldırganlar bu açığı kötü amaçlı dosyaları Windows güvenlik uyarılarından geçirmek için kullanıyor.
Bu yama setinin boyutu tek başına dikkat çekici, ancak kritik alarm Windows Shell bileşeninde yoğunlaşan açıklıklarda gizli. 2026'nın Ekim ayına kadar Microsoft, Windows Shell'de toplam 26 zafiyet yamaladı. Karşılaştırma: 2025'te sadece 3, 2024 ve 2022'de ise yalnızca birer açıklık yayınlanmıştı. Bu ani artış, Windows'un dosya sistemi ile kullanıcı etkileşimini yöneten temel katmanında sistemik bir zafiyet alanı belirdiğini gösteriyor.
Yama setinde ayrıca 55 wormable CVE bulunuyor — yani hiçbir kullanıcı etkileşimi olmadan ağ üzerinden yayılabilen zafiyetler. Bunların 6'sı DHCP Server, 3'ü Remote Desktop Gateway, 4'ü ise Network Policy Server gibi kritik altyapı bileşenlerinde. Bir kuruluş ağında bu tür bir açıklığın istismarı, tek bir giriş noktasından binlerce makineye yayılabilir.
Windows Shell'deki patlama: Yüzeysel sorun değil, sistemik gösterge
Windows Shell, kullanıcının dosya gezgininden çift tıklama davranışına, sağ tık menülerinden uygulama başlatmaya kadar geniş bir yüzey sunar. 2022-2024 döneminde bu katmanda yılda ortalama 1 zafiyet açıklandı; 2025'te 3'e çıktı, 2026'da ise rakam 26'ya ulaştı. Bu yalnızca bir miktar artışı değil, bir büyüklük sıçraması.
CVE-2026-96951 özellikle kritik: Mark of the Web (MotW) atlatma açığı. Windows, internetten indirilen dosyaları MotW işaretiyle etiketler ve kullanıcıya uyarı gösterir. Saldırgan bu bayrağı atlattığında, kötü amaçlı dosya güvenli bir yerel dosya gibi çalıştırılır — hiçbir kullanıcı uyarısı olmadan. Bu zafiyet aktif olarak istismar ediliyor ve Microsoft bunu kamuya açıklamadan önce saldırganların kullandığı bir silah haline gelmiş durumda.
Artışın altında yatan sebepler açık değil. Ancak hızı ve Shell bileşenine konsantrasyonu, bu yazılım katmanının modern saldırı tekniklerine karşı yetersiz kalması veya eski kod tabanında bugüne kadar keşfedilmemiş yüzeyler barındırması olasılığını gösteriyor.
Wormable zafiyetler: Kritik altyapı için acil tehdit
Bir wormable zafiyet, saldırganın kullanıcı etkileşimi olmadan ağ üzerinden uzaktan kod çalıştırmasına izin verir. Ekim yamasındaki 55 wormable CVE, kurumsal ağlarda çok hızlı yayılma riski taşıyor.
En dikkat çekici konsantrasyon DHCP Server'da: 6 wormable açıklık. DHCP, ağdaki cihazlara IP adresi atayan temel servistir; birçok kuruluşta Active Directory ile entegredir ve merkezi öneme sahiptir. Tek bir DHCP Server açığının istismarı, ağ genelinde hızlı lateral hareket için kapı açar.
Remote Desktop Gateway'de 3 wormable CVE yayınlandı. RDG, uzaktan masaüstü erişimi için kurumsal güvenlik katmanıdır; pandemiden bu yana kullanımı artmıştır ve birçok hibrit iş modelinde kritik altyapı bileşeni haline gelmiştir. Bu serviste bir açıklık istismar edilirse, saldırgan ağ çevresi savunmasını tamamen atlatabilir.
Network Policy Server'da 4 wormable zafiyet var. NPS, RADIUS sunucusu olarak ağ erişim politikalarını uygular: VPN, Wi-Fi, 802.1X kimlik doğrulaması. Bu katmanda bir istismar, saldırgana kimlik doğrulama mekanizmalarını manipüle etme veya yetkisiz ağ erişimi elde etme imkanı verir.
Wormable zafiyetlerin bu dağılımı, kurumsal IT altyapısının temel servislerinde eş zamanlı bir zafiyet yığılması olduğunu gösteriyor.
CISA'nın bilinen istismar listesi: Operasyonel tehdit ile yayınlanan açıklıklar arasındaki boşluk
Microsoft'un 2026'da yayınladığı 1.413 CVE'nin sadece 26 tanesi CISA'nın Known Exploited Vulnerabilities (KEV) kataloğunda yer alıyor. Bu, %1'in altında bir oran.
Bu rakam iki şekilde yorumlanabilir. İlki, yayınlanan zafiyetlerin büyük kısmının (şimdilik) gerçek dünya saldırılarında kullanılmadığı. İkincisi, operasyonel istismar tespit hızının çok düşük olması: birçok kuruluş bir açığın gerçekten kullanıldığını ancak telemetri verisi toplandıktan veya bir olay yanıtından sonra fark ediyor.
CISA KEV listesi, ABD federal kurumlarına 'yamalaması zorunlu' açıklıkları gösterir. Ancak bu liste reaktiftir — yani bir açıklık listeye girdikten sonra zaten saldırıda kullanılmış demektir. Kurumsal güvenlik ekipleri için asıl sorun şu: hangi açıklıkları hemen yamalamak gerektiğine karar vermek. 1.407 CVE'yi aynı hafta yamalamak operasyonel olarak imkansız; önceliklendirme stratejisi zorunlu hale geliyor.
Önceliklendirme kriterleri: - CVSS skoru 9.0 ve üzeri olanlar - Wormable olarak işaretlenmiş zafiyetler - Zero-day statüsünde veya aktif istismar kanıtı olanlar - Kurumun altyapısında mevcut ve internete maruz bileşenlerde yer alanlar (DHCP, RDG, NPS, Exchange, SharePoint)
Gerçek çözüm, kurum içi varlık envanteri ve tehdit modellemesi ile hangi servislerin öncelikli olduğunu belirlemektir.
Kurumsal yazılım ekosisteminde paralel kriz: SAP, GitLab ve Atlassian
Microsoft'un yama yükü tek başına değil; aynı dönemde diğer kurumsal yazılım satıcıları da kritik zafiyetler açıkladı.
SAP, iki CVSS 9.9 şiddetinde açıklık yayınladı: - SAP S/4HANA'da kod enjeksiyon açığı - SAP NetWeaver Visual Composer'da broken access control
SAP S/4HANA, büyük kuruluşların ERP omurgasıdır; bu sistemde bir açıklık istismar edilirse finansal veri, tedarik zinciri bilgileri ve hassas operasyonel veriler risk altına girer. Kod enjeksiyon zafiyeti, saldırganın doğrudan sunucuda keyfi kod çalıştırmasına izin verir.
GitLab self-managed sürümünde arbitrary code execution (keyfi kod çalıştırma) zafiyeti duyurdu. GitLab, yazılım geliştirme ekiplerinin kaynak kod deposu ve CI/CD pipeline'larını barındırdığı platform. Bu açıklık istismar edilirse, saldırgan yazılım kaynaklarına ve deployment süreçlerine erişebilir — yani kurumun ürettiği yazılıma arka kapı yerleştirebilir.
Adobe, 10 bültenle 141 CVE yayınladı; bunların 15'i kritik seviyede ve henüz bilinen istismar yok. Adobe ürünleri genellikle içerik üretimi ve tasarım ekiplerinde kullanılır; bu zafiyetler tipik olarak kötü amaçlı dosya açılması yoluyla istismar edilir.
Bu paralel kriz, kurumsal IT ekiplerini çok cepheli bir yama savaşına çekiyor: Windows altyapısı, ERP sistemleri, kaynak kod yönetimi ve masaüstü yazılımları aynı hafta içinde yamanması gereken kritik açıklıklar içeriyor.
CVE nedir ve sistem yöneticileri için neden kritik önem taşıyor?
CVE (Common Vulnerabilities and Exposures), yazılım ve donanımlarda keşfedilen güvenlik açıklıklarına verilen benzersiz tanımlayıcı numaradır. Her CVE, belirli bir ürün, versiyon ve zafiyet türü ile ilişkilendirilir ve CVSS (Common Vulnerability Scoring System) ile 0-10 arasında bir risk puanı alır.
Bir CVE yayınlandığında, şu bilgiler açıklanır: - Hangi ürün ve versiyonların etkilendiği - Zafiyetin türü (örn. uzaktan kod çalıştırma, yetki yükseltme, veri sızıntısı) - İstismar için gereken koşullar (örn. kullanıcı etkileşimi gerekli mi, ağdan erişilebilir mi) - CVSS skoru ve risk değerlendirmesi
Sistem yöneticileri için CVE numarası bir eylem tetikleyicisidir. Yayınlandığında: 1. Etkilenen sistemler envanterde taranır. 2. Zafiyetin istismar edilebilirlik riski değerlendirilir. 3. Yamalar test ortamında doğrulanır. 4. Üretim sistemlerine rollout planlanır. 5. Alternatif çözümler (workarounds) uygulanır ve yama hazır oluncaya kadar maruz yüzey azaltılır.
Ancak 1.407 CVE tek seferde yayınlandığında, bu süreç operasyonel bir darboğaz haline gelir. Çoğu kuruluşun haftada 20-30 CVE'yi işleyecek kapasitesi vardır; bu rakam 50 katına çıktığında önceliklendirme mekanizması kırılır.
Ekim 2026 yaması için acil yama stratejisi
Ekim 2026 yaması, klasik "her şeyi yamalayın" yaklaşımını işlevsiz hale getiriyor. Bu adımlar hayati:
1. Wormable CVE'leri hemen yamalayın DHCP Server, Remote Desktop Gateway ve Network Policy Server'daki 13 wormable açıklık acil müdahale gerektiriyor. Bu servisler ağ genelinde yayılma potansiyeline sahip.
2. Aktif istismar altındaki zero-day CVE-2026-96951'i önceliklendirin Windows Shell Mark of the Web bypass aktif kullanımda. Kullanıcıların internetten dosya indirmesi yaygın olan ortamlarda bu risk yüksek.
3. Windows Shell yamalarını test edin 26 Shell açıklığı birbirine yakın alanlarda bulunuyor; yamalar dosya sistemi etkileşiminde beklenmedik uyumluluk sorunlarına yol açabilir. Önce test ortamında kullanıcı senaryolarını doğrulayın.
4. Kritik kurumsal servisleri izole edin Eğer SAP S/4HANA veya GitLab kullanıyorsanız, bu sistemlere ağ erişimini minimize edin. Kod enjeksiyon açığı olan SAP'ye sadece gerekli IP aralıklarından erişim verin.
5. Endpoint Detection and Response (EDR) telemetrisini artırın Yama gecikmeleri kaçınılmaz olduğunda, saldırı göstergelerini erken tespit edecek izleme önemli. Windows Shell istismarları tipik olarak beklenmedik dosya işleme davranışları gösterir.
6. Kullanıcıları internetten indirilen dosyalar konusunda uyarın CVE-2026-96951 gibi MotW bypass açıklıkları, kullanıcının e-posta eki veya tarayıcı indirmesi yoluyla kötü amaçlı dosya açmasını gerektirir. Sosyal mühendislik farkındalığı bu süreçte savunma katmanı ekler.
7. Yama rollout'unu aşamalı yapın 1.407 CVE'yi bir gecede tüm sunuculara uygulamak riskli. Kritik olanları önce pilot gruba, ardından dalga dalga yaygınlaştırın. Her aşamada 24-48 saat izleme yapın.
Eğer kurumsal IT ekibindeysen ve bu ayın yamalarını henüz uygulamadıysan, şimdi yapman gereken adımlar bunlar: Wormable ve aktif istismar altındaki CVE'leri öncelikli listeye al, test ortamını hazırla ve Windows Shell ile DHCP/RDG/NPS yamalarını ilk 72 saat içinde rollout planına dahil et. Bu yama yükü tek seferlik bir yığılma değil; 2026'daki sistemik bir artışın devamı. Reaktif yama stratejisinden uzaklaş ve proaktif zafiyet yönetimine geç — varlık envanteri, tehdit modelleme ve otomatik zafiyet tarama süreçlerini şimdi kurmaya başla.