Parolasız oturum açış passkey'ler güvenli ama tarayıcı çerezleri yeni kapıyı açıyor
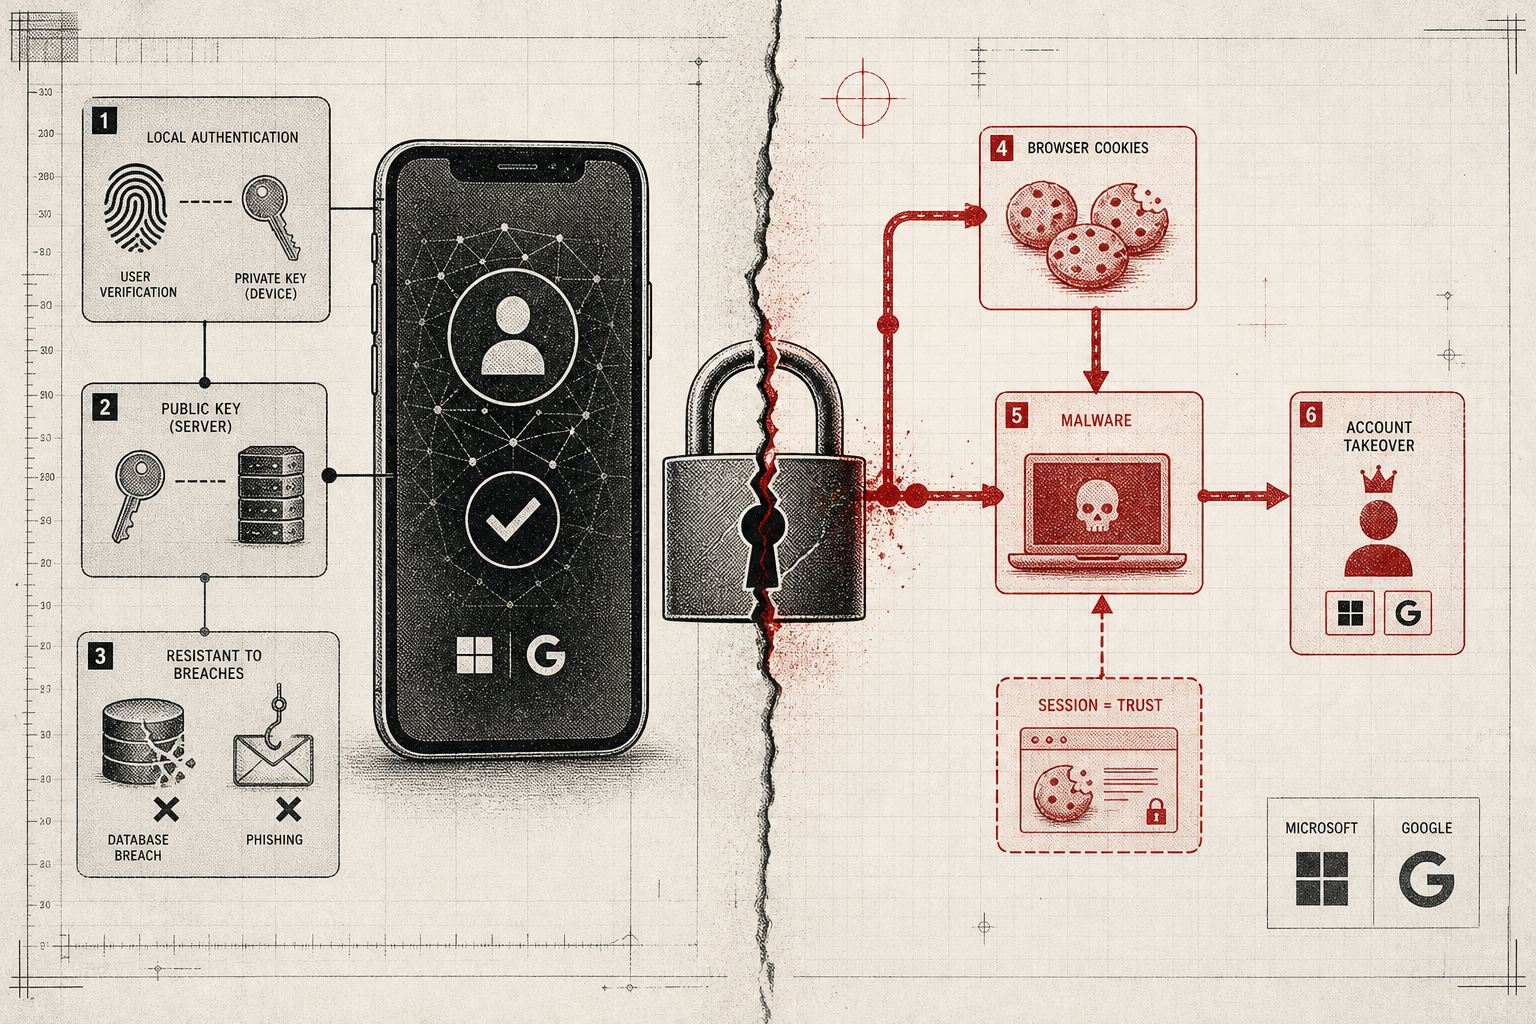
Passkey'ler cihazında saklamak üzere şifrelenmiş bir anahtar çifti kullanıyor: açık anahtar şirketin sunucusunda, gizli anahtar senin telefonunda veya bilgisayarında duruyor. Sunucu asla gizli anahtarı görmez, sen de asla bir parola yazmazsın. Bu yapı, veritabanı sızıntılarına karşı güvenlik sağlıyor çünkü sunucuda saklanan açık anahtar tek başına kimlik doğrulama yapmaya yetmez—gizli anahtar olmadan hesaplara erişim mümkün değildir.
Microsoft 2025'te yeni hesapları varsayılan olarak parolasız yapmaya başladı, Apple ve Google da passkey altyapısını ekosistemlerine gömdü. Ama passkey'lerin karşı çıkamadığı bir şey var: tarayıcı çerezlerini çalan kötü amaçlı yazılım. SpyCloud güvenlik araştırmacısı Trevor Hilligoss'a göre, çerez ele geçtiğinde passkey işe yaramaz, saldırgan zaten içerideymişçesine davranabilir.
Passkey'ler nasıl çalışıyor: açık ve gizli anahtar mantığı
Klasik parolada hem sen hem sunucu aynı bilgiyi bilir ve eşleşme kontrol edilir. Passkey'lerde ise asimetrik şifreleme devreye giriyor. Hesap oluştururken cihazın iki anahtar üretiyor: biri açık (public), diğeri gizli (private). Açık anahtar sunucuya gönderiliyor ve orada saklanıyor, gizli anahtar ise hiçbir zaman cihazını terk etmiyor. Oturum açarken sunucu bir meydan okuma (challenge) gönderiyor, senin cihazın gizli anahtarı kullanarak bu meydan okumaya imza atıyor ve imzalı yanıt geri gönderiliyor. Sunucu açık anahtarı kullanarak imzayı doğrulayıp seni içeri alıyor.
Bu sistemde sunucu hiçbir zaman gizli anahtarı bilmiyor, dolayısıyla sunucu ele geçse bile o anahtarla bir şey yapılamaz. Aynı gizli anahtar farklı siteler için farklı açık anahtarlarla eşleştirildiğinden, bir site ihlal edilse bile başka sitelerdeki hesapların anahtarları ele geçmiş olmuyor. Passkey'ler genellikle cihazın biyometrik kilidiyle (yüz tanıma, parmak izi) veya PIN ile korunuyor, bu da fiziksel cihaza erişim olmadan anahtarın kullanılamayacağı anlamına geliyor.
Passkey'ler aynı zamanda tahmin edilemez ve sitelerde tekrar kullanılamaz. Her hesap için farklı açık-gizli anahtar çifti oluştuğundan, bir sitedeki passkey başka bir sitede anlamsız kalır. Kullanıcıların zayıf veya tekrarlanan parola seçme alışkanlığı ortadan kalkıyor.
Veritabanı ihlali ve kimlik avına karşı koruma
Passkey'lerin en büyük avantajı veritabanı ihlallerine karşı dirençtir. Geleneksel sistemlerde şirketler parolaların hash'lerini saklar; saldırgan veritabanına erişirse bu hash'leri brute-force veya rainbow table saldırılarıyla kırmaya çalışır. Passkey'lerde sunucuda saklanan açık anahtar tek başına işe yaramaz. Milyonlarca kullanıcı kaydı sızdırılsa bile hesaplara erişim elde edilemez.
İkinci büyük koruma kimlik avına (phishing) karşı. Passkey'ler site adresine bağlı çalışır: gerçek site example.com ise passkey yalnızca o alan adında işe yarar, examp1e.com gibi bir sahte sitede çalışmaz. Kullanıcı aldatıcı bir bağlantıya tıklasa ve sahte siteye gelmiş olsa bile, passkey devreye girmez çünkü alan adı eşleşmez. Parola gibi manuel girilen bir şey olmadığından, kullanıcı yanlış siteye bilgi vermez.
Tarayıcı çerezleri passkey güvenliğinin zayıf halkası
Passkey'ler kimlik doğrulama aşamasını güvence altına alıyor ama oturum yönetimini korumuyor. Kullanıcı passkey ile giriş yaptıktan sonra tarayıcıya bir oturum çerezi (session cookie) veriliyor; bu çerez sayesinde her sayfada tekrar kimlik doğrulaması istenmeden gezinilebiliyor. Eğer kötü amaçlı yazılım bu çerezi çalarsa, saldırgan aynı çerezi kendi tarayıcısına kopyalayıp doğrudan hesaba erişebilir—ne parolaya ne passkey'e ihtiyaç duyar.
InfoStealer türü kötü amaçlı yazılımlar tarayıcı profilini okuyup tüm çerezleri, kaydedilmiş parolaları ve oturum anahtarlarını topluyor. Çerez ele geçtikten sonra passkey'in sunduğu koruma etkisiz kalıyor çünkü saldırgan zaten "içeride" sayılıyor. Bu durum passkey'lerin başarısız olduğu anlamına gelmez ama ek koruma katmanlarının zorunlu olduğunu gösteriyor.
Çerez süresi kısaltma ve cihaz hijyeni
Kullanıcılar tarayıcı çerez riskini düşürmek için birkaç adım atabilir:
Oturum süresi ayarlarını kısaltmak: Çoğu site kullanıcıların oturumunu haftalarca veya aylarca açık tutar. Bazı siteler ayarlar bölümünde "oturumu açık tut" veya "beni hatırla" gibi seçenekler sunar; bunları kapatmak çerezin geçerlilik süresini azaltır. Tarayıcı ayarlarında çerezlerin tarayıcı kapandığında silinmesini sağlayabilirsin—bu senin için tekrar giriş yapmak anlamına gelir ama çalınan çerezin kısa ömürlü olması avantajıdır.
Düzenli tarayıcı temizliği: Tarayıcıda biriken çerez, önbellek ve oturum verilerini düzenli silmek, eski veya unutulmuş oturumların kalmasını engeller. Chrome, Edge, Safari ve Firefox'ta "tüm tarama verilerini temizle" seçeneği var—bu işlem hassas hesaplarda haftada veya ayda bir yapılabilir.
Cihaz güvenliği: Kötü amaçlı yazılımın cihaza girmesini engellemek temel adım. Güncel işletim sistemi ve tarayıcı kullanmak, bilinmeyen kaynaklardan yazılım indirmemek, virüs taraması yapmak ve güvenlik güncellemelerini kaçırmamak gerekiyor.
Çok faktörlü oturum doğrulaması: Bazı siteler kritik işlemlerde (parola değiştirme, hesap ayarı güncelleme, büyük para transferi) ek doğrulama istiyor. Bu tür gereksinimler, çerez çalınsa bile saldırganın hesaba tam kontrol kurmasını zorlaştırıyor.
Şirketlerin passkey güvenliğini destekleyecek adımlar
Passkey altyapısını kuran şirketler oturum yönetimi politikalarını da gözden geçirmeli:
Kısa oturum süresi ve düzenli yenileme: Çerez süresi ne kadar kısa olursa çalınan çerezin kullanım penceresi o kadar dar olur. Hassas hizmetler (bankacılık, e-posta, kurumsal sistemler) çerez süresini birkaç saat veya bir güne indirerek riski azaltabilir.
Cihaz parmak izi kontrolü: Oturum çerezi yalnızca belirli bir cihazdan kullanılabilirse, farklı bir cihazdan gelen çerez kullanımı uyarı tetikler. Tarayıcı parmak izi (user-agent, ekran çözünürlüğü, dil, zaman dilimi, yazı tipleri, donanım özellikleri) değiştiğinde siteye tekrar kimlik doğrulaması istenebilir.
Anormal aktivite algılama: IP adresi ani değişimi, alışılmadık saatlerde erişim, farklı coğrafi konumdan giriş gibi sinyaller, sistemin kullanıcıdan ek onay istemesini sağlayabilir.
Oturum geçersizleştirme araçları: Kullanıcıya tüm aktif oturumları gösterip dilediğini sonlandırma yetkisi vermek, çalınan çerezin etkisini sınırlar. Gmail, Facebook, LinkedIn gibi platformlarda "tüm cihazlarda oturumu kapat" seçeneği var; bu özellik hassas hesaplarda standart olmalı.
Platform desteği: Microsoft, Apple, Google
Microsoft 2025'te yeni hesapları varsayılan olarak parolasız yapmaya başladı. Aynı zamanda Microsoft Authenticator uygulamasından parola yönetimini kaldırdı ama passkey depolama özelliğini korudu. Microsoft Authenticator artık kimlik doğrulama bildirimleri ve passkey yönetimine odaklanıyor.
Apple, iOS ve macOS'ta Apple Passwords uygulamasını passkey desteğiyle birlikte sunuyor. iCloud Keychain passkey'leri cihazlar arası senkronize ediyor, kullanıcı iPhone'dan oluşturduğu passkey'i Mac veya iPad'den sorunsuzca kullanabiliyor.
Google, Android ve Chrome'da Google Password Manager üzerinden passkey desteği veriyor. Google hesabıyla senkronize edilen passkey'ler Windows, macOS ve Linux'ta Chrome kullanıldığında da erişilebiliyor.
Password Manager alternatifleri (NordPass, Proton Pass, Dashlane) de passkey'leri şifreli bulut senkronizasyonu ile saklamak ve cihazlar arası senkronize etmek için destek sunuyor.
Hen üz her web sitesi ve uygulama passkey tabanlı giriş sunmuyor. Çoğu hala parola tabanlı giriş kullanıyor; passkey opsiyonal bir seçenek olarak sunuluyor. Kullanıcılar farklı sitelerde farklı kimlik doğrulama yöntemleri kullanmak zorunda kalıyor.
Passkey'leri kimler için mantıklı ve nasıl başlanır
Passkey'ler sık sık hedef alınan hesaplar için ilk öncelik olmalı: e-posta, sosyal medya, bankacılık, kurumsal hesaplar, bulut depolama, parola yöneticisi ana hesabı. Bu hesapların ele geçmesi zincirleme güvenlik açıklarına yol açar.
Passkey'ler şu durumlar için mantıklı:
- Zayıf parola seçme alışkanlığı olanlar: Aynı parolayı birden fazla yerde kullananlar passkey ile bu sorunu ortadan kaldırır. - Kimlik avı saldırılarına maruz kalanlar: Passkey sayesinde yanlış siteye bilgi vermekten korunur. - Kurumsal ve yüksek riskli hesap sahipleri: Finans, sağlık, kurumsal sistemler ve yönetici hesapları gibi kritik erişimlerde passkey ek güvenlik sunar. - Çok cihazlı kullanıcılar: iCloud Keychain, Google Password Manager veya üçüncü taraf parola yöneticileri ile passkey'ler cihazlar arası senkronize olur.
Passkey'leri etkinleştirmek için adımlar:
1. Hesap ayarlarında "güvenlik" veya "kimlik doğrulama" bölümüne git: Google, Microsoft, Apple, GitHub, Dropbox, 1Password gibi hizmetlerde passkey seçeneği mevcut. 2. Passkey ekle: Sistem biyometrik kimlik doğrulama (Face ID, Touch ID, Windows Hello) veya PIN isteyecek. 3. Yedekleme sağla: Apple kullanıcıları iCloud Keychain ile otomatik yedekleme alır, Android kullanıcıları Google hesabına kaydedebilir, üçüncü taraf parola yöneticileri şifreli bulut senkronizasyonu sunar. 4. Birden fazla passkey kaydet: Birinci cihaz kaybolursa ikinci cihazdan giriş yapabilmek için telefon ve bilgisayara ayrı passkey'ler tanımlayabilirsin.
Passkey desteği olmayan sitelerde güçlü, benzersiz parolalar ve iki faktörlü kimlik doğrulama (2FA) kullanmaya devam et.
Passkey tek başına yetmez: savunma katmanları birleştirmek
Passkey'ler parola güvenliği sorununu büyük ölçüde çözüyor: veritabanı ihlallerine dirençli, kimlik avına dayanıklı, tahmin edilemez ve yeniden kullanılamaz. Ama tarayıcı çerezleri üzerinden oturum hırsızlığı passkey'lerin dışında kalıyor. Bu risk passkey'lerin değersiz olduğu anlamına gelmez—cihaz hijyeni, oturum yönetimi ve şirket tarafı kontrollerin birleşmesi gerektiğini gösterir.
Son adım: Eğer kritik hesaplarını hala parolayla koruyorsan, passkey seçeneğini hemen etkinleştir ve tarayıcı çerez süresini en kısa değere çek. Her hesap için passkey desteği varsa bunu yapın, çoklu cihaza kaydedin ve yedekleme yöntemini belirleyin. Microsoft, Apple ve Google'ın parolasız varsayılan hamlesi doğru yönde ilerliyor; ama yaygınlaşma yıllar alacak. O arada hem passkey hem parola yönetimini paralel sürdürün.