GÜNCEL
PC pazarı 2026'da darbe aldı: bellek fiyatları dörde katlanınca satışlar 11 yılın en düşük seviyesine gerilediMidnight Mimosa: Ucuz Android telefonlarda gizli kalan sistem malware'ı 150+ ülkedeP7 DarkSword: Yamanmamış iPhonelarda Keychain ve kripto cüzdan verilerini çalan yeni tehditApple 2026'da dokunmatik MacBook Pro tanıtıyor—iPhone arayüzü dizüstüye geçiyorYerel AI bilgisayarları gizlilik için cazip, ama çoğu kullanıcı için bulut daha mantıklıSurface Laptop Ultra: Microsoft fiyatta MacBook Pro'yu geride bırakıyor, ama yazılım desteği belirsiz kalıyorBeyin taraması analizi 40 saattan 1 saate düştü—gizlilik düzenlemeleri teknolojinin gerisindeGoogle Playground'da Metin Komutlarıyla Oyun Yapmak: Hype ile Gerçek Arasındaki UçurumPC pazarı 2026'da darbe aldı: bellek fiyatları dörde katlanınca satışlar 11 yılın en düşük seviyesine gerilediMidnight Mimosa: Ucuz Android telefonlarda gizli kalan sistem malware'ı 150+ ülkedeP7 DarkSword: Yamanmamış iPhonelarda Keychain ve kripto cüzdan verilerini çalan yeni tehditApple 2026'da dokunmatik MacBook Pro tanıtıyor—iPhone arayüzü dizüstüye geçiyorYerel AI bilgisayarları gizlilik için cazip, ama çoğu kullanıcı için bulut daha mantıklıSurface Laptop Ultra: Microsoft fiyatta MacBook Pro'yu geride bırakıyor, ama yazılım desteği belirsiz kalıyorBeyin taraması analizi 40 saattan 1 saate düştü—gizlilik düzenlemeleri teknolojinin gerisindeGoogle Playground'da Metin Komutlarıyla Oyun Yapmak: Hype ile Gerçek Arasındaki Uçurum
Tag

kritik açık

4 posts

Siber Güvenlik
15 Ağu 2026 7 dk

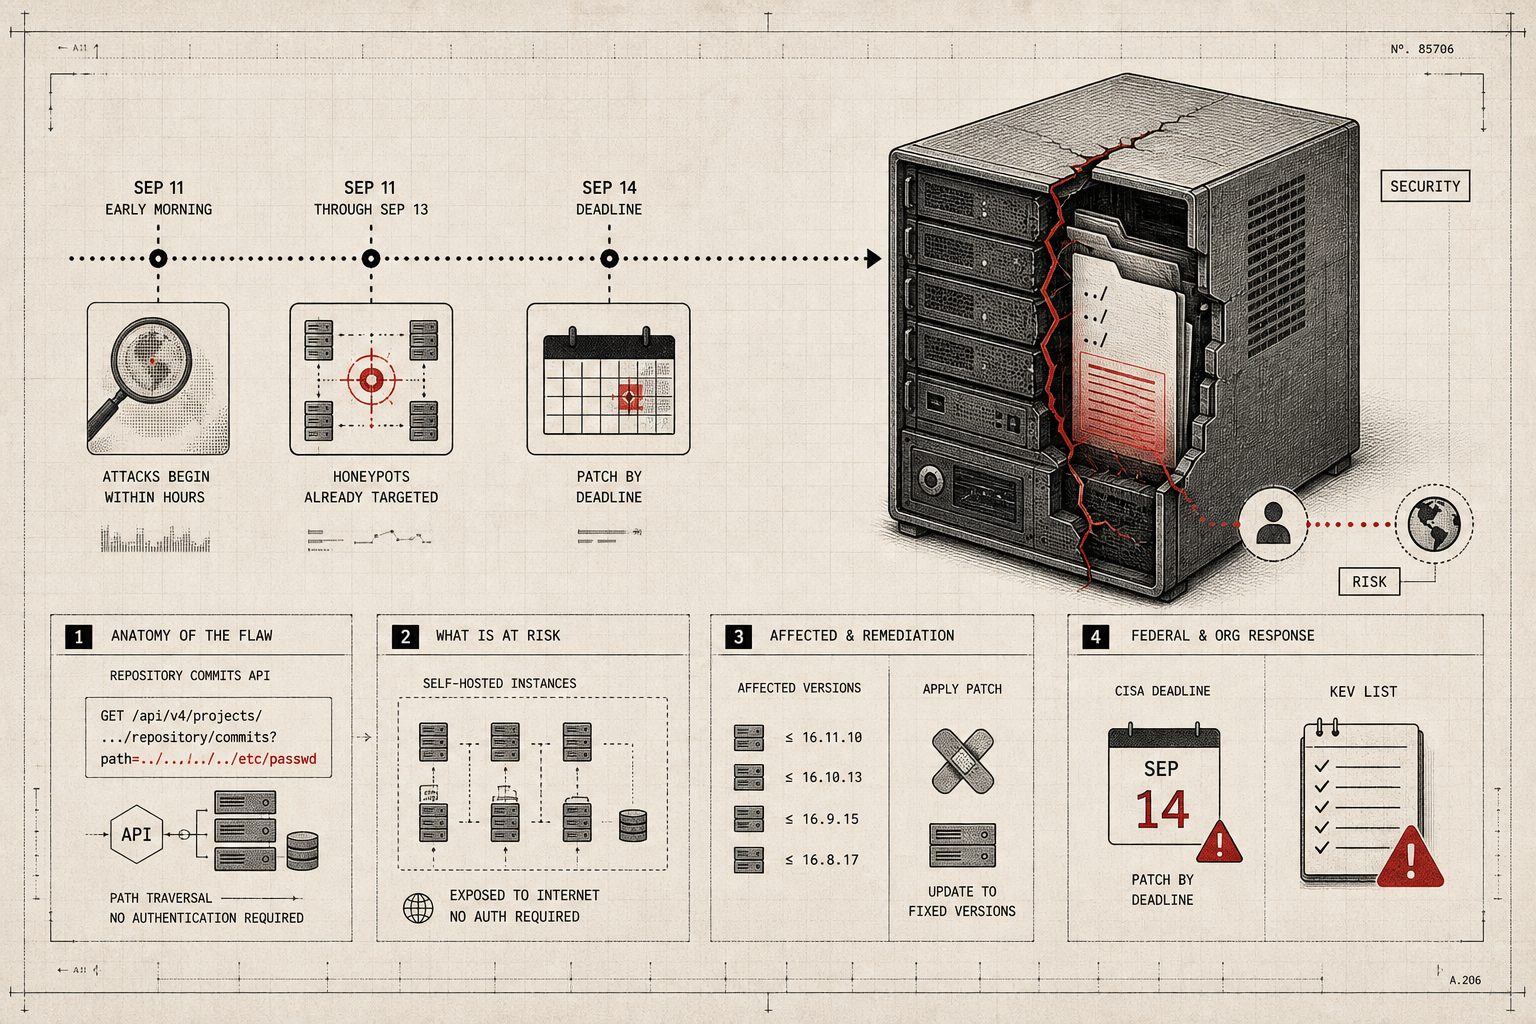
GeoServer'daki Duyurulmamış SQL Açığı Saatler İçinde İstismar Edildi—Yüzlerce Sunucu Risk Altında

Ağustos 2026'da jsonArrayContains işlevindeki kimlik doğrulamasız SQL injection açığı kamuya açıklandıktan hemen sonra yüzlerce istismar denemesi kaydedildi. CVE yayınlanmadığı ve satıcı yaması yayımlanmadığı için açık hala korunmasız; belirli veritabanı konfigürasyonlarında uzaktan kod çalıştırılması mümkün.

gizlilikkritik açık
Siber Güvenlik
15 May 2026 5 dk

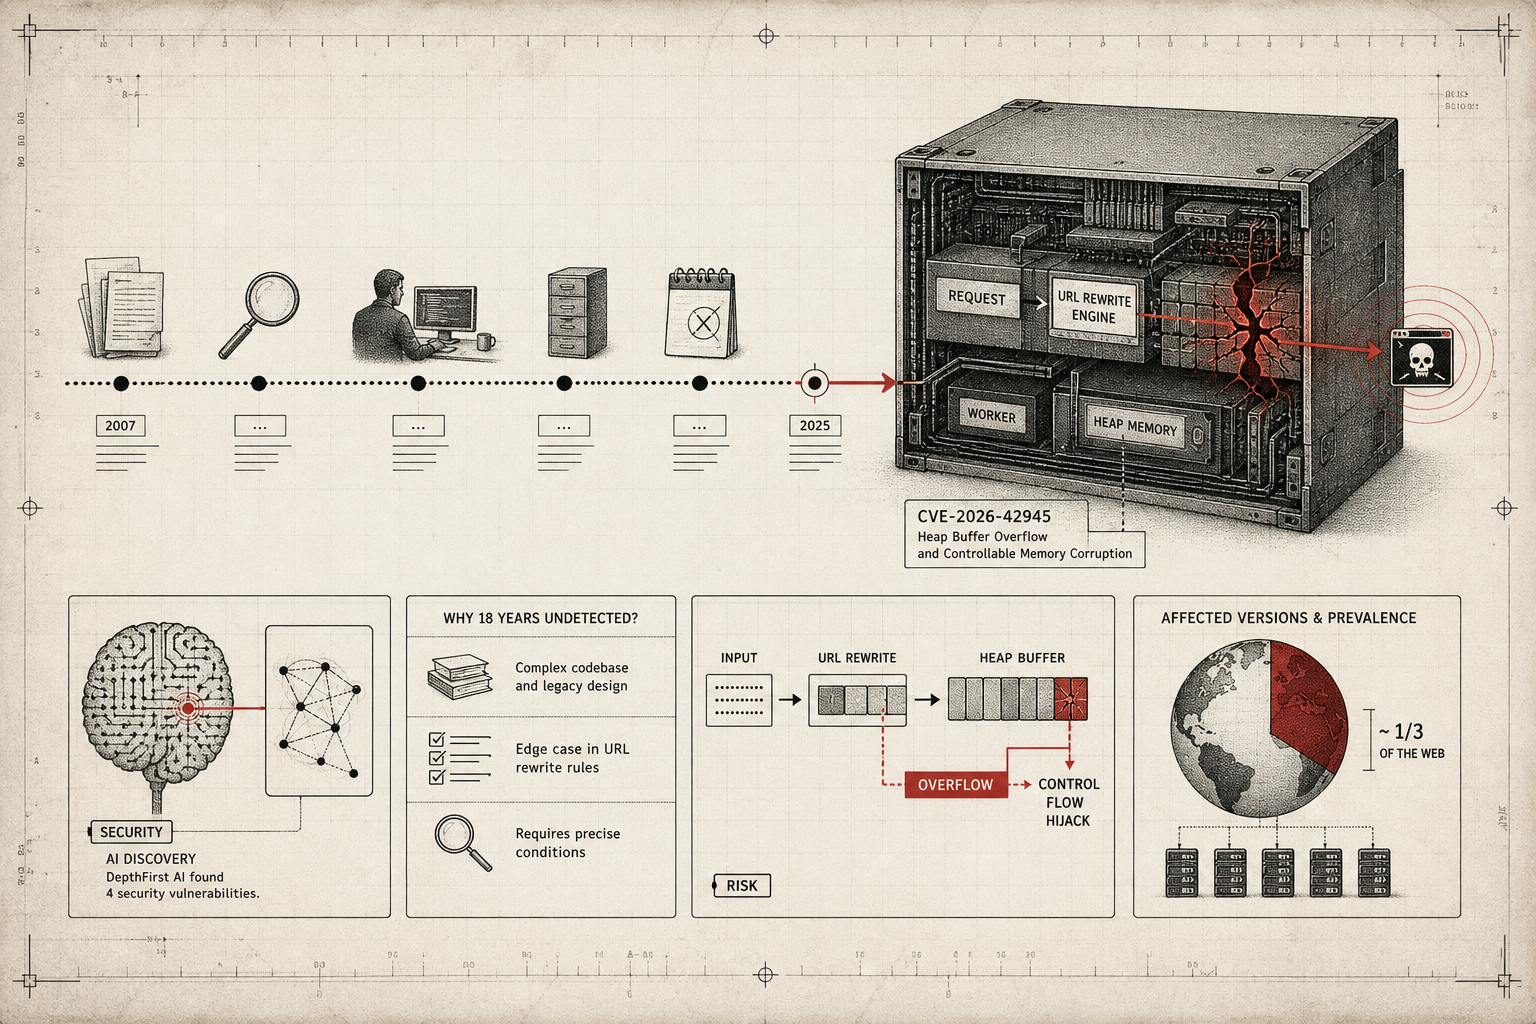
18 Yıl Gizliden Gizli: Yapay Zeka NGINX'in Kalbine Saplanan Açığı Ortaya Çıkardı

Dünya genelindeki web sitelerinin üçte birini çalıştıran NGINX yazılımında DepthFirst AI tarafından keşfedilen CVE-2026-42945 adlı uzaktan kod çalıştırma açığı, şaşırtıcı bir soruyu gündeme getiriyor: insan güvenlik araştırmacıları neden bu kadar uzun süre göz ardı ettiler? CVSS 9.2 kritiklik puanıyla ve hiçbir kimlik doğrulaması gerektirmeden tetiklenebilen bu zafiyet, URL yeniden yazma kurallarının yaygın kullanımı nedeniyle milyonlarca sunucuyu tehdit ediyor.

zafiyet-keşfigüvenlik açığı
Siber Güvenlik
14 May 2026 5 dk

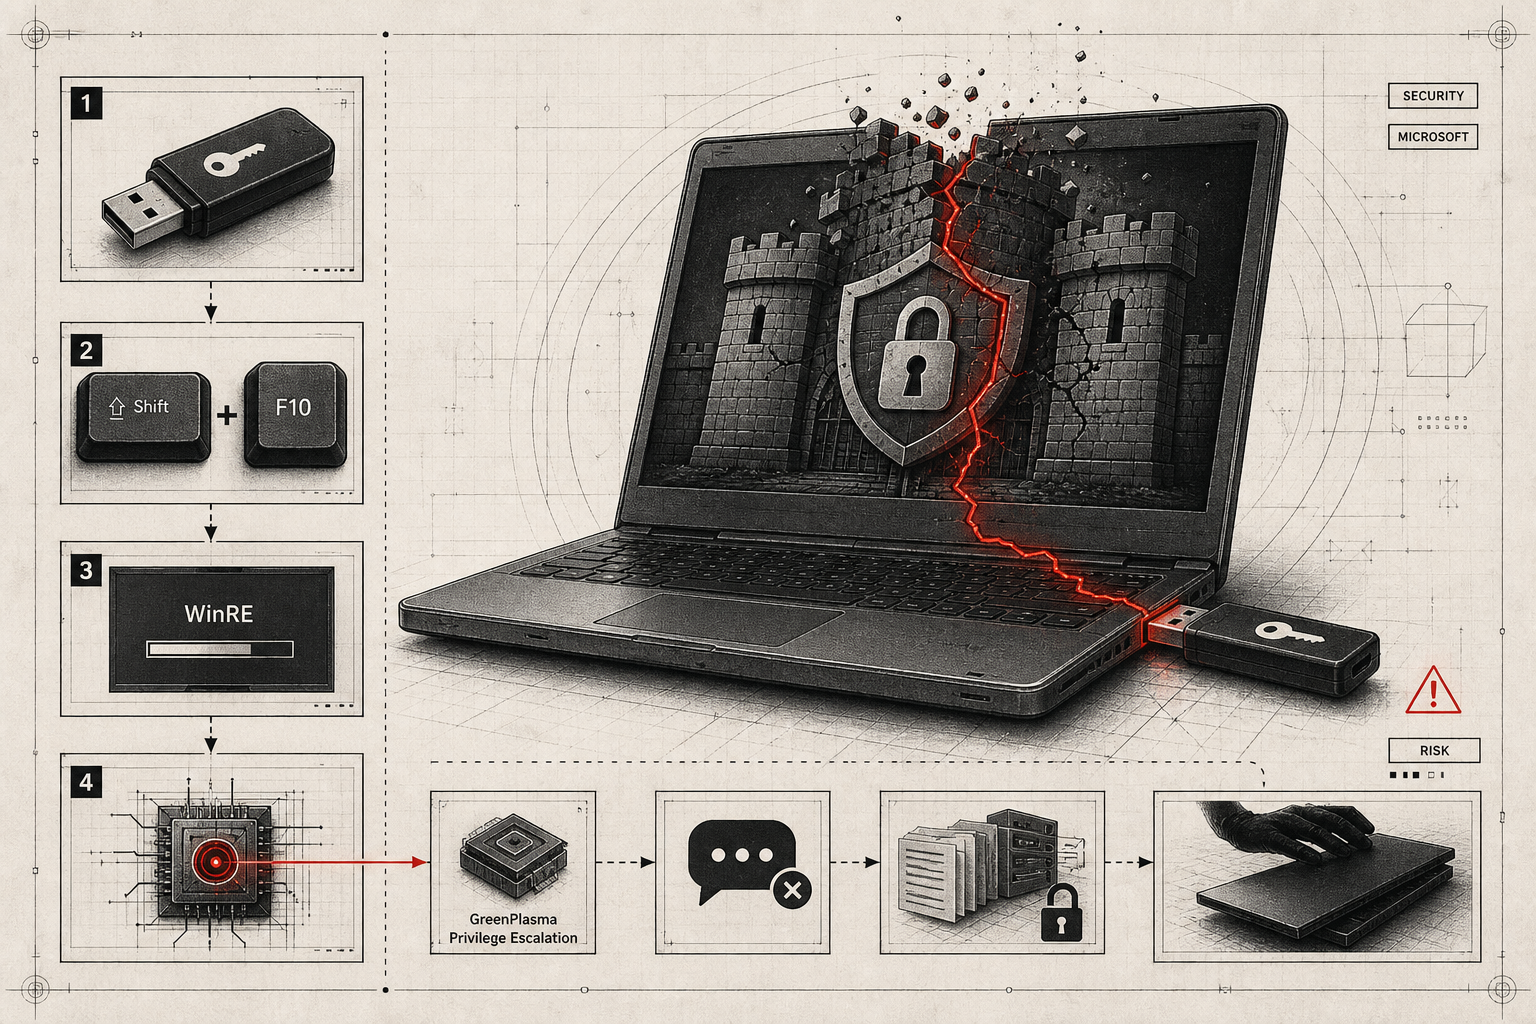
BitLocker'ın son kalesi yıkıldı: YellowKey açığı USB ve basit tuşlarla şifrelemeyi kırıyor

Bir araştırmacı, Windows 11 ile Windows Server 2022/2025'teki BitLocker korumasını fiziksel erişimle atlatmaya izin veren YellowKey açığını ortaya çıkardı. USB bellek ve basit tuş kombinasyonu aracılığıyla tetiklenen bu kritik açık, bağımsız güvenlik uzmanları tarafından da başarıyla yeniden üretildi ve Microsoft'un en güçlü veri koruma sisteminin ne kadar savunmasız olduğunu gözler önüne serdi.

Windows GüvenliğiMicrosoft