Ucuz Android telefonlarla gelen misafir: Midnight Mimosa
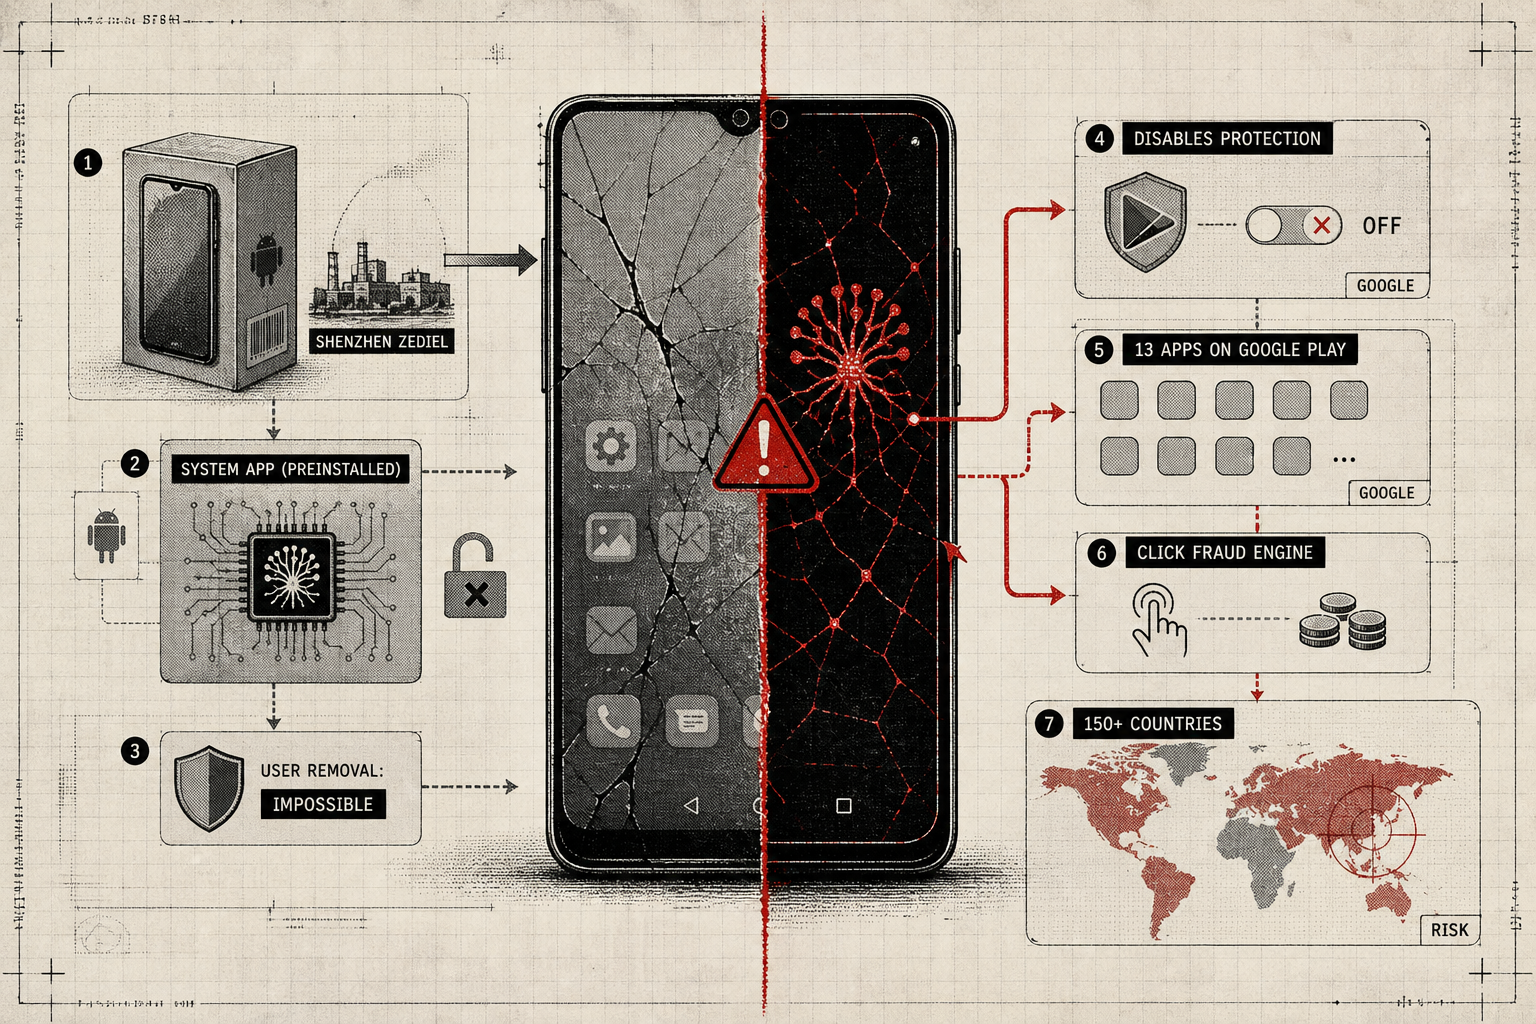
Shenzhen'de üretilen ucuz Android cihazlarında com.android.system.lite adlı bir bileşen, ilk açılıştan itibaren cihazın firmware'ine gömülü olarak geliyor. Sistem seviyesi imtiyazlara sahip bu bileşen, kullanıcının haberi olmadan reklam dolandırıcılığı yapıyor, izinsiz uygulama kuruyor ve kendisini silmek imkansız hale getiriyor. Bitdefender'ın analizi, Midnight Mimosa adını verdiği bu kötü amaçlı yazılımın 150'den fazla ülkede yayıldığını ortaya koydu.
Etkilenen cihazlar arasında Cubot ve Doogee gibi meşru düşük fiyatlı markalar olduğu kadar, iPhone 17 Pro Max, Samsung S25 Ultra veya Galaxy Note 18 Ultra gibi adlarla piyasaya sürülen sahte flagship'ler de var. Tüm bu cihazların ortak noktası: Shenzhen Zediel (Zedi Technology) imzalı platform anahtarı ve A0:53:94 MAC adres bloğu. Malware'nin kökeni ise 2021'e kadar uzanan Android.Joker ve Android.Phantom ailelerine dayanıyor ve aynı altyapıyı yeniden kullanıyor.
Ucuz akıllı telefon ekosisteminin bu sorunu, yazılım tedarik zinciri güvenliğinin ne derece zayıf olduğunu gösteriyor. Kullanıcı ne kadar dikkatli olursa olsun, fabrika ayarlarından çıkan telefon zaten kontrol altında olabilir.
Midnight Mimosa nasıl çalışıyor ve neden kaldırılamıyor
Midnight Mimosa, com.android.system.lite bileşeni olarak cihazın firmware'ine gömülü olarak geliyor. Bu uygulama sistem imzalı olduğu için Android tarafından güvenilir kabul ediliyor ve kullanıcıya kaldırma seçeneği sunulmuyor. Normal bir uygulama gibi "Uygulamalar" listesinde görünmüyor, arka planda çalışıyor ve cihazın ilk açılışından itibaren aktif.
Sistem seviyesi imtiyazlar sayesinde malware şunları yapabiliyor:
- Herhangi bir uygulamayı sessizce yükleyebiliyor ve kaldırabiliyor - Kullanıcı iznine gerek kalmadan hassas izinler verebiliyor - Uzaktan gönderilen keyfi kodu yükleyip çalıştırabiliyor - Google Play Protect'i geçici olarak devre dışı bırakıp sonra yeniden açabiliyor - Kurduğu uygulamaların kaynağını "Google Play Store" olarak gösterebiliyor (installer field spoofing)
Bitdefender'a göre, malware sürekli rotasyon halindeki sahte uygulamaları yüklüyor: kilitleyici ekran uygulamaları (AppLock), hava durumu widget'ları, dosya yöneticileri, OCR araçları. Kullanıcı bu uygulamaları kaldırsa bile, malware onları tekrar kuruyor ya da farklı bir paket adıyla aynı işlevi yerine getiren başka bir uygulama yüklüyor.
Bu tür bir saldırı karşısında kullanıcının yapabileceği neredeyse hiçbir şey yok. Antivirüs yazılımları malware'yi tespit edebiliyor, ancak kaldıramıyor. Çünkü com.android.system.lite bileşeni sistem bölümünde bulunuyor ve silme işlemi için firmware seviyesi müdahalesi ya da ADB komut satırı kullanımı gerekiyor. Bu da ortalama kullanıcının teknik yeteneğinin çok ötesinde.
Google Play'deki 13 uygulama ve platform zayıflığı
Midnight Mimosa sadece önceden yüklenmiş bir bileşenden ibaret değil. Bitdefender'ın tespit ettiği 13 Google Play uygulaması da aynı tıklama dolandırıcılığı kodunu taşıyor ve malware komut sunucularıyla iletişim kuruyor. Bu uygulamalardan bazıları raporun yayınlandığı tarihte hâlâ Google Play Store'da erişilebilir durumdaydı.
Bu durum birkaç platform zayıflığını ortaya koyuyor:
1. Play Store denetimi yetersiz kalıyor: Google Play Protect, zararlı davranışları tespit etmek için statik ve dinamik analiz yapıyor. Ancak malware aileleri giderek daha karmaşık gizleme teknikleri kullanıyor: kod şifreleme, dinamik yükleme, geciktirilmiş aktivasyon. Midnight Mimosa, Play Protect'i geçici olarak devre dışı bırakarak tespit penceresini kapatıyor.
2. Sistem imzalı uygulamalar ayrıcalıklı: Android güvenlik modeli, platform anahtarıyla imzalanmış uygulamalara koşulsuz güveniyor. Bu tasarım, OEM'lerin (Original Equipment Manufacturer) kendi sistem uygulamalarını dağıtmasına olanak tanıyor, ancak aynı zamanda kötü niyetli aktörlerin de aynı mekanizmayı kullanmasına kapı açıyor.
3. Tedarik zinciri denetimi yok: Google, cihazlara önceden yüklenen uygulamaları doğrudan denetlemiyor. Play Store'a gönderilen uygulamalar için katı bir inceleme süreci varken, firmware seviyesindeki uygulamalar için benzer bir kontrol mekanizması bulunmuyor. Bu, malware operatörlerine doğrudan cihaz üreticileriyle işbirliği yapma ya da tedarik zincirini kompromize etme fırsatı veriyor.
Bu 13 uygulamanın ortak özelliği, reklam dolandırıcılığı için tasarlanmış olmaları: arka planda sahte tıklamalar üretiyor, kullanıcının görmediği reklamları yüklüyor ve reklam ağlarını kandırarak gelir elde ediyorlar. Bazı durumlarda cihazlar botnet'e dahil ediliyor, yani daha büyük bir saldırı altyapısının parçası haline geliyor.
Etkilenen ülkeler ve cihazlar: risk dağılımı
Midnight Mimosa 150'den fazla ülkede tespit edilmiş. En yoğun görüldüğü ülkeler Meksika, Fransa, İtalya, Amerika Birleşik Devletleri, Almanya, Brezilya ve İspanya'dır. Bu coğrafi dağılım, malware'nin hedefinin belirli bir pazar olmadığını gösteriyor. Düşük fiyatlı Android cihazların satıldığı her yerde yayılma potansiyeli var.
Etkilenen cihazlar üç kategoriye ayrılıyor:
1. Sahte flagship modeller: i17 Pro Max, S25 Ultra, Note 18 Ultra gibi isimlerle satılan cihazlar. Bu telefonlar Apple veya Samsung gibi marka isimlerini taklit ediyor, ancak içlerinde tamamen farklı donanım var. Çoğu online pazaryerlerinde veya sokak satıcılarından temin ediliyor.
2. Meşru düşük fiyatlı markalar: Cubot ve Doogee gibi yasal olarak faaliyet gösteren Çin merkezli markalar. Bu markaların malware dağıttığına dair doğrudan bir kanıt yok, ancak cihazlarının bazı partilerinin Shenzhen Zediel platform anahtarıyla imzalanmış olması, tedarik zincirinde bir noktada kompromize edilmiş olabileceklerini gösteriyor.
3. İsmi bilinmeyen beyaz etiket cihazlar: Hiçbir marka etiketi taşımayan, yerel pazarlarda jenerik isimlerle satılan cihazlar.
Tüm bu cihazların ortak noktası: düşük fiyat. Kullanıcılar genellikle 50–150 dolar arasında bu cihazları satın alıyor ve çoğu zaman malware'nin varlığından habersiz yıllarca kullanıyor.
Shenzhen Zediel bağlantısı ve sorumluluk belirsizliği
Etkilenen cihazların hepsi Shenzhen Zediel (Zedi Technology) platform anahtarıyla imzalanmış. Platform anahtarı, bir cihazın firmware'ini imzalamak için kullanılan en üst seviye sertifika. Ancak bu, Shenzhen Zediel'in kasıtlı olarak malware dağıttığı anlamına gelmez.
Birkaç senaryo mümkündür:
1. Tedarik zinciri saldırısı: Bir üçüncü taraf, Shenzhen Zediel'in platform anahtarını ele geçirmiş ve firmware'e malware enjekte etmiş olabilir.
2. Alt yüklenici dahli: Shenzhen Zediel, firmware üretimini başka bir firmaya devrediyor ve o firma malware'i dahil ediyor olabilir. Çin'deki beyaz etiket üretim zincirinde bu tür katmanlı işbirlikleri yaygındır.
3. Kasıtlı dahil etme: Şirketin kendisi ya da bir iş ortağı, reklam geliri karşılığında malware'i bilerek dahil ediyor olabilir.
Bitdefender ve PCMag raporlarında Shenzhen Zediel'in doğrudan sorumluluğuna dair bir iddia bulunmuyor. Şirket, sektörde tanınmış bir platform anahtarı sahibi olarak birçok üretici tarafından kullanılıyor olabilir. Bu belirsizlik, düşük maliyetli Android ekosisteminin şeffaflık sorununu vurguluyor: bir cihazı kimin ürettiği, firmware'i kimin derlediği ve hangi bileşenlerin dahil edildiği çoğu zaman izlenemiyor.
2021'den beri süren altyapı: Joker ve Phantom bağlantısı
Midnight Mimosa yeni değil. Bitdefender'a göre, malware operatörü Android.Joker ve Android.Phantom ailelerine kadar uzanıyor. Bu aileler 2021'den beri aktif ve aynı komut-kontrol (C2) altyapısını, kod kalıplarını ve reklam dolandırıcılığı tekniklerini kullanıyor.
Bu süreklilik birkaç şeyi gösteriyor:
1. Operatör profesyonel bir yapı: Üç yıldan uzun süredir kesintisiz faaliyet göstermek, deneyimli bir ekip ve sürdürülebilir bir gelir modeli gerektiriyor. Midnight Mimosa, geçici bir deneme değil, uzun vadeli bir operasyon.
2. Altyapı yeniden kullanılıyor: Komut sunucuları, DNS kayıtları ve ağ mimarisi ailelerde tekrar ediyor. Bu, operatörün tespit riskini kabul ettiğini gösteriyor.
3. Kod evrimi: Joker ve Phantom zamanla daha karmaşık hale gelmiş. Midnight Mimosa, bu evriminin en son noktası: artık kullanıcı etkileşimi gerektirmiyor, tamamen arka planda çalışıyor ve firmware seviyesinde gömülü olduğu için silme mümkün değil.
Bu bağlam, Midnight Mimosa'nın izole bir olay olmadığını gösteriyor. Düşük maliyetli Android ekosisteminde kalıcı bir sorunun parçası.
Buying safely and detecting infection
Eğer cihazınızı henüz satın almadıysanız:
- Bilinmeyen markaları, sahte flagship isimleri ve isimsiz beyaz etiket cihazları tercih etmeyin. - Cubot, Doogee gibi düşük fiyatlı markalarda bile resmi satıcılardan alın; sokak satıcıları ve bilinmeyen online mağazalardan kaçının. - Cihaz satın almadan önce XDA Developers, Reddit/r/Android gibi forumlarda markanın geçmişini araştırın. - Mümkünse Android One veya Google Play sertifikalı cihazları tercih edin; bu cihazlar firmware seviyesi denetimden geçiyor.
Eğer şüpheli bir cihazınız varsa:
- Bitdefender Mobile Security veya benzeri bir antivirüs uygulaması yükleyin ve tam tarama yapın. Midnight Mimosa tespit edilebiliyor, ancak kaldırılamıyor. - Cihazda tanımadığınız sistem uygulamalarını (özellikle com.android.system.lite bileşenini) kontrol edin. Sistem uygulamaları ayarlarında görünmez olabilir; Settings > Apps > Show system apps seçeneğini kullanın. - Eğer malware tespit edilirse ve kaldırılamıyorsa, tek çözüm cihazı güvenilir bir teknisyene götürmek ya da malware'nin kendisini temizleyebilecek geçici bir ROM yüklemektir. Bu işlemler teknik bilgi gerektirir.