Dell depolama yazılımında kimlik doğrulamadan tam kontrol: iki CVSS 10 açıklık nasıl sistemi ele geçirilebilir
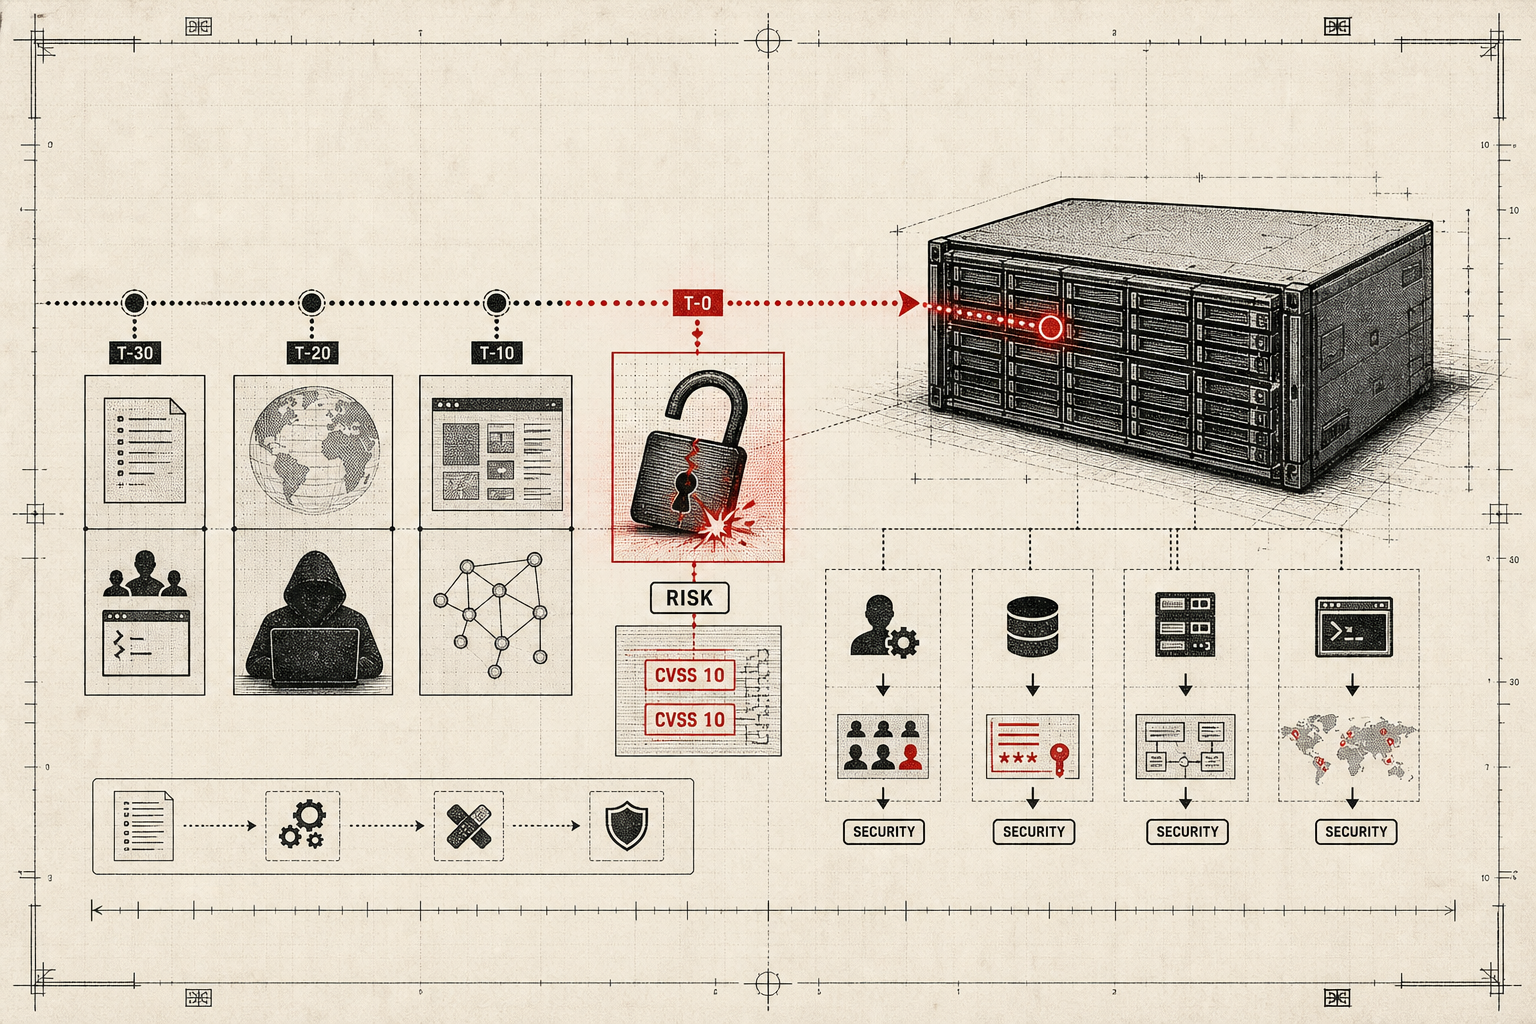
Dell, Container Storage Modules (CSM) ve Dell Streaming Updater (DSU) yazılımlarında toplamda 18 güvenlik açıklığı tespit etti ve yama yayınladı. Bunlardan iki tanesi CVSS 10 puanı aldı—bir güvenlik açıklığının alabileceği en yüksek kritiklik seviyesi. Beş açıklık ise CVSS 9 ve üstü derecelendirmeyle aynı kategoride yer alıyor.
CVE-2026-63688 numaralı ilk CVSS 10 açıklığı, kimlik doğrulaması olmadan backend depolama yöneticisi kimlik bilgilerine erişim sağlıyor. Bu açıklık, Dell PowerStore, PowerMax, PowerFlex, PowerScale ve Unity XT dahil beş farklı depolama ürün ailesini kapsıyor. Saldırgan, sisteme giriş yapmadan kritik yönetici hesaplarının parolalarını elde edebilir.
İkinci CVSS 10 açıklık olan CVE-2026-63692 ise yetkilendirme servisi üzerinde tam idari kontrol veriyor. Bu açıklık sayesinde saldırgan, kimlik doğrulamadan yetkilendirme mekanizmasını devre dışı bırakıp sistemin tüm erişim politikalarını değiştirebilir.
Üçüncü kritik açıklık CVE-2026-67269, düşük yetkili uzak saldırganların kök (root) erişimi kazanıp tüm Kubernetes küme düğümlerini ele geçirmesini sağlıyor. Kubernetes üzerinde çalışan Container Storage Modules kullanan kuruluşlar için bu, altyapının tamamının tehlikeye girebileceği anlamına geliyor.
DSU 2.3.0.0 öncesi ve CSM 1.17.0 öncesi sürümler açıklıklardan etkileniyor. Dell, bu açıklıklar için hiçbir geçici çözüm (workaround) sunmuyor. Yama uygulaması tek seçenek.
CVSS 10 açıklıklar teknik olarak ne yapabilir?
CVSS 10 derecelendirmesi, bir açıklığın uzaktan, kimlik doğrulaması olmadan istismar edilebilir olması ve tam sistem ele geçirme riski taşıması gerektiğinde veriliyor. Dell'in açıkladığı iki CVSS 10 açıklık bu kriterleri karşılıyor.
CVE-2026-63688, API'ye yapılan özel olarak hazırlanmış bir istek ile backend kimlik bilgilerini okuyabiliyor. Bu, depolama sistemine bağlanan her türlü uygulamanın, SAN altyapısının ve yedekleme ortamının kritik kimlik bilgilerini ifşa edebilir. Saldırgan bu kimlik bilgilerine sahip olduğunda, depolama ortamında veri okuma, yazma, silme, yapılandırma değiştirme ve yeni kullanıcı ekleme yetkisine kavuşur.
CVE-2026-63692 ise yetkilendirme katmanını hedef alıyor. Bir saldırgan, CSM'in erişim kontrollerini tamamen devre dışı bırakabilir veya sahte yetkilendirme kuralları ekleyebilir. Bu durumda, normal koşullarda engellenmesi gereken işlemler—örneğin kritik bir depolama havuzunun silinmesi veya hassas verilerin dışarı taşınması—hiçbir denetim olmadan gerçekleştirilebilir.
Her iki açıklık da ağ erişimi olan bir saldırganın, organizasyonun depolama altyapısına kimlik bilgisi girmeden sızması için yeterli. Gerçek dünyada bu, bir fidye yazılımı kampanyasının başlangıç noktası olabilir: saldırgan önce kimlik bilgilerini çalar, ardından depolama sistemine bağlı tüm verileri şifreleyip yedekleme altyapısını silme yeteneği kazanır.
Aktif istismar bulunmaması riski neden azaltmaz?
Dell, açıklıkların vahşi ortamda henüz istismar edildiğine dair kanıt tespit etmediğini belirtiyor. Bu, kuruluşlara yama uygulama için bir zaman penceresi sunuyor, ancak gerçek risk yüksek kalır.
Birincisi, kritik güvenlik açıklıkları bir kez açıklandıktan sonra hızla istismar araçlarına dönüşür. CVSS 10 açıklıklar, özellikle kimlik doğrulaması gerektirmeyenler, genellikle birkaç gün içinde Proof-of-Concept (PoC) kod paylaşımları görür. Exploit geliştirme süreleri kısalmıştır; gelişmiş ransomware grupları ve tehdit aktörleri bu tür açıklıkları hızla silahlandırabilir.
İkincisi, Dell altyapısı daha önce de ulus devlet saldırganlarının hedefinde oldu. Tarihsel olarak APT grupları, depolama sistemlerini hem istihbarat toplama hem de yıkıcı saldırılar için hedef aldı. Bu açıklıkların politik veya stratejik hedefler için istismar edilme olasılığı, ticari fidye yazılımı riskinden ayrı bir tehdit katmanı oluşturuyor.
Üçüncüsü, bu açıklıklar workaround sunmuyor. Bazı kritik güvenlik açıklıklarında kuruluşlar, yama hazırlanana kadar erişim kısıtlamaları veya yapılandırma değişiklikleriyle geçici olarak riski azaltabilir. Dell'in bu açıklıklar için sunduğu tek çözüm, yazılımı yükseltmek.
Etkilenen sürümler ve yama uygulaması adımları
Dell Streaming Updater 2.3.0.0 öncesi sürümleri ve Container Storage Modules 1.17.0 öncesi sürümleri bu açıklıklardan etkileniyor.
Yama uygulaması için kuruluşların yapması gerekenler:
- Dell DSU kullanıyorsanız: Versiyon 2.3.0.0'a veya daha üstüne yükseltme yapmalısınız. Dell DSU genellikle sistem güncellemeleri ve firmware yönetimi için kullanılır, bu nedenle hem fiziksel sunucular hem de sanal altyapılar etkilenebilir.
- CSM kullanıyorsanız: Container Storage Modules 1.17.0 veya sonraki bir sürüme geçiş yapmalısınız. CSM, Kubernetes ortamlarında dinamik depolama sağlama için kullanılır; bu ortamlarda yama uygulaması küme genelinde koordinasyonu gerektirir.
- Yükseltme testleri: Özellikle üretim ortamlarında, yama uygulaması öncesinde test ortamlarında sürüm yükseltmesi yapılması önerilir. Depolama altyapısı genellikle kritik iş yüklerini taşır ve beklenmedik yapılandırma değişiklikleri hizmet kesintilerine yol açabilir.
- Yama penceresi yönetimi: Depolama sistemlerinde yama uygulaması genellikle kısa bir kesinti gerektirir. Kuruluşlar, bu kesintileri en az etkili zaman aralıklarına planlamalı ve yedekleme işlemlerinin tamamlandığından emin olmalıdır.
Dell, yama uygulamasının ardından sistemi yeniden başlatmayı ve log dosyalarını dikkatle izlemeyi öneriyor. Özellikle CVE-2026-63688 gibi kimlik bilgisi sızdırma açıklıklarında, yama sonrası tüm depolama yöneticisi parolalarının değiştirilmesi önemli bir güvenlik adımı.
Ağ segmentasyonu ve erişim denetimi
Yama uygulaması en etkili çözüm olsa da, ek savunma katmanları riski azaltabilir.
Ağ segmentasyonu ilk savunma hattı. Dell depolama sistemleri ve Kubernetes kümeleri, doğrudan internete açık olmamalı. Yönetim arayüzleri yalnızca dahili ağlardan erişilebilir olmalı ve mümkünse VPN veya jump host üzerinden korunmalı. Bu, uzak saldırganların kimlik doğrulama atlatma açıklarına doğrudan erişmesini engeller.
Erişim kontrol listeleri (ACL) ve güvenlik duvarı politikaları, CSM ve DSU API'lerine yalnızca bilinen IP adreslerinden bağlantı kurulmasına izin vermelidir. Özellikle CVE-2026-63692 gibi uzaktan idari kontrol açıklıkları için, yetkilendirme servislerinin yalnızca doğrulanmış kaynaklardan istek almasını sağlamak önemli.
Zero Trust mimarisi, özellikle Kubernetes ortamlarında faydalı. Her servis ve pod, diğer servislere erişim için açık yetkilendirme talep etmeli. Bu, CVE-2026-67269 gibi düşük yetkili uzak saldırganların yatay hareket (lateral movement) yapmasını zorlaştırır.
Log izleme ve anomali tespiti, aktif istismar tespitinde kritik. Kimlik doğrulamasız başarılı API çağrıları, beklenmedik kimlik bilgisi erişim talepleri ve yetkilendirme hizmeti yapılandırma değişiklikleri uyarı olarak yapılandırılmalıdır.
Türkiye'deki kurumsal altyapı ve yama uygulamasının aciliyeti
Türkiye'deki büyük kuruluşlar, bankalar, telekom şirketleri, enerji altyapıları ve kamu kurumları Dell depolama sistemlerine yatırım yapıyor. PowerStore, PowerMax ve Unity XT, kritik veriler için yüksek erişilebilirlik ve performans sunan platform olarak kullanılıyor.
Birçok kuruluş, yerli veri merkezlerinde Dell depolama altyapılarını Kubernetes kümeleriyle entegre ediyor. CSM gibi araçlar, dinamik depolama sağlama ve otomatik yedekleme işlevleri için kullanılıyor. Bu, CVE-2026-63688 ve CVE-2026-63692'nin Türkiye'deki kritik altyapıları doğrudan etkileyebileceği anlamına geliyor.
Finansal sektördeki kurumlar özellikle hızlı hareket etmek zorunda. BDDK ve KVKK gibi düzenleyici kuruluşlar, kişisel verilerin güvenliğini sağlamak için teknik güvenlik önlemlerini zorunlu kılıyor. Eğer bir banka bu açıklıkları zamanında yamalayıp bir veri ihlali yaşarsa, düzenleyici yaptırımlar ve müşteri güveni kaybı ciddi sonuçlar doğurabilir.
Enerji ve telekomünikasyon altyapılarında da durum benzer. Bu sektörlerdeki kuruluşlar, operasyonel süreklilik için Dell depolama sistemlerine güveniyor. Bir depolama altyapısı ele geçirildiğinde, sadece veri değil, kontrol sistemleri de tehlikeye girebilir. Bu nedenle, bu sektörlerdeki güvenlik ekipleri CVE-2026-67269 gibi Kubernetes küme ele geçirme açıklıklarına karşı dikkat göstermesi gerekiyor.
Küçük ve orta ölçekli kuruluşlar genellikle yama yönetimi için dış hizmet sağlayıcılarına bağımlı. Bu kuruluşların, Dell depolama sistemlerini yöneten MSP'lerle (Managed Service Provider) iletişime geçip yamayı önceliklendirmesi gerekiyor.
CVSS 10 açıklık nedir ve bir güvenlik açıklığı bu dereceyi nasıl alır?
CVSS (Common Vulnerability Scoring System), güvenlik açıklıklarının şiddetini değerlendirmek için kullanılan uluslararası bir standart. CVSS 10, bir açıklığın en yüksek kritiklik seviyesinde olduğunu gösterir.
Bir güvenlik açıklığının CVSS 10 puanı alması için şu koşulları karşılaması gerekir:
- Kimlik doğrulaması gerektirmemesi: Saldırganın, sisteme giriş yapmadan veya kullanıcı kimlik bilgilerine ihtiyaç duymadan açıklığı istismar edebilmesi. - Uzaktan istismar edilebilirlik: Saldırganın, fiziksel erişim olmadan ağ üzerinden açıklığı tetikleyebilmesi. - Düşük saldırı karmaşıklığı: Açıklığın istismarı için özel koşullar veya karmaşık teknik bilgi gerektirmemesi. - Tam sistem ele geçirme riski: Açıklığın, gizlilik (confidentiality), bütünlük (integrity) ve erişilebilirlik (availability) üzerinde tam etki sağlaması.
Dell'in CVE-2026-63688 ve CVE-2026-63692 açıklıkları bu kriterlerin tümünü karşılıyor. Her ikisi de uzaktan, kimlik doğrulamasız, düşük saldırı karmaşıklığıyla istismar edilebilir ve tam sistem ele geçirmeye yol açabilir.
Karşılaştırma için, bir CVSS 7 açıklık genellikle kimlik doğrulaması gerektirir veya yalnızca kısmi bilgi sızıntısı sağlar. CVSS 9 açıklıklar ciddi risk taşır, ancak genellikle belirli yapılandırmalar veya kullanıcı etkileşimi gerektirir. CVSS 10 açıklıklar ise hiçbir engel gerektirmez.
Acil adımlar: Versiyon kontrolü ve yama uygulaması
Dell depolama veya CSM kullanan kuruluşlar şu adımları hemen atmalıdır:
DSU sürümünü 2.3.0.0'a, CSM sürümünü 1.17.0'a yükseltin. Test ortamlarında önce yükseltmeyi doğrulayın. Yama sonrası tüm depolama yöneticisi parolalarını değiştirin. Ağ segmentasyonu kurallarını gözden geçirin ve yönetim arayüzlerine erişimi yalnızca iç ağlardan izin verecek şekilde ayarlayın. CSM ve DSU API'lerine gelen trafiği izleyin ve beklenmedik erişim denemelerini kaydedin. Bu adımlar tamamlanmadan, sistemler bu yüksek severiteli açıklıklara maruz kalır.