Cloudflare sertifika yetkilisi oluyor — kuantum-güvenli şifreleme için yeni mimari
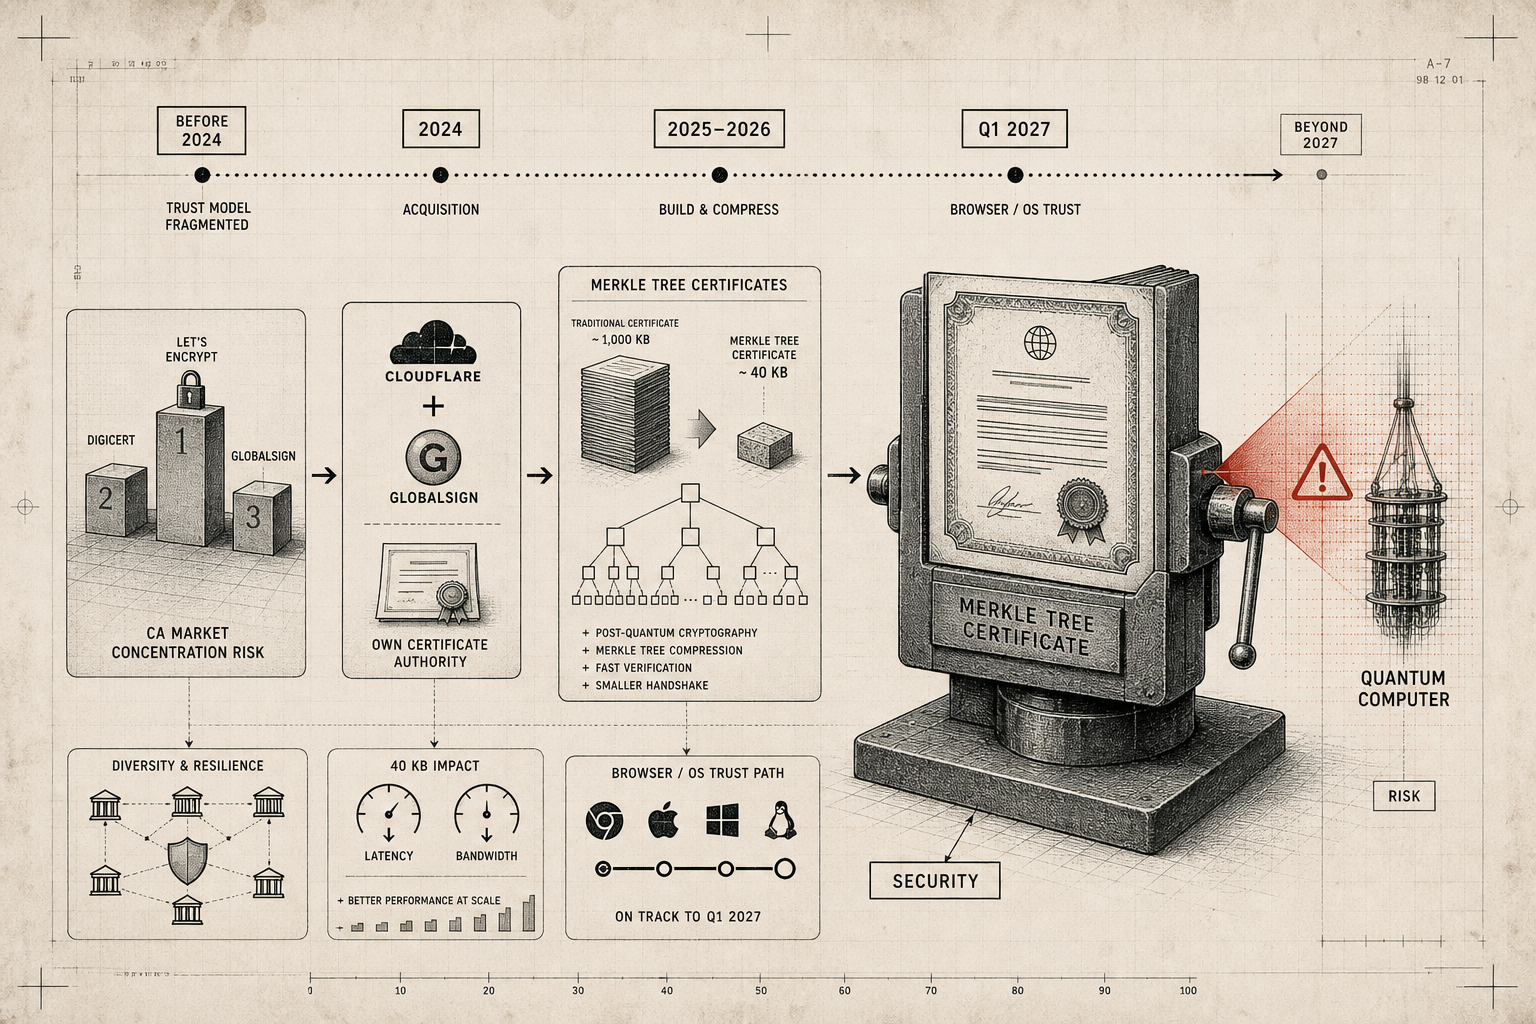
Cloudflare, küresel internet trafiğinin %20'sinden fazlasına hizmet veren bir CDN ve güvenlik şirketi olarak kendi sertifika yetkilisi olmaya hazırlanıyor. Şirket, GlobalSign'dan köklü bir sertifika altyapısı satın almayı tamamlamak üzere ve 2027'nin ilk çeyreğinde hem klasik hem de kuantum-güvenli Merkle Tree Certificates yayınlamaya başlamayı planlıyor. Satın alma iki ay içinde tamamlanacak ve Cloudflare'a 2012'den beri tarayıcılarda güvenilir bir kök sertifika verecek.
Bu adımın arka planında üç husus var: internet şifrelemesinde sistemik riski dağıtmak, kuantum bilgisayarlar tarafından kırılabilecek mevcut sertifikalar için performanslı bir alternatif sunmak, ve Let's Encrypt'in piyasadaki baskın konumuna seçenek oluşturmak. Let's Encrypt günde yaklaşık 10 milyon sertifika veriyor ve 500 milyondan fazla alan adına hizmet ediyor — bu, tek bir sağlayıcıya bağımlılık anlamına geliyor.
Cloudflare ayrıca Chrome, Apple, Microsoft ve Mozilla'nın kök sertifika programlarına başvurdu. Bu programlar, bir sertifika yetkilisinin tarayıcılar ve işletim sistemleri tarafından güvenilir kabul edilmesi için katı gereksinimleri uygular.
Sertifikalar hem ücretli hem de ücretsiz Cloudflare kullanıcılarına sunulacak.
Merkle Tree Certificates kuantum kripto sorununu nasıl çözüyor?
Mevcut TLS sertifikaları X.509 standardına dayanıyor ve RSA veya ECDSA gibi klasik kriptografik algoritmalar kullanıyor. Kuantum bilgisayarlar güçlendikçe Shor algoritması gibi yöntemlerle bu algoritmalar kırılabilir hale gelecek.
Sorun şu: kuantum-dayanıklı algoritmalar çok daha büyük anahtar ve imza boyutları gerektiriyor. Cloudflare ve Google'ın analizine göre, kuantum-güvenli X.509 sertifikaları TLS el sıkışmasında yaklaşık 40 kat daha fazla veri taşıyor. Bu, her HTTPS bağlantısının başında gönderilen verinin 3-4 kilobayttan 120-160 kilobayta çıkması anlamına geliyor. Mobil ağlarda, gecikme-hassas uygulamalarda ve düşük bant genişlikli bölgelerde bu kabul edilemez bir performans düşüşü yaratır.
Merkle Tree Certificates bu sorunu mimari bir değişiklikle çözüyor. Klasik X.509'da sertifika, sertifika yetkilisi tarafından imzalanır ve istemciye (tarayıcıya) gönderilir. Merkle Tree modelinde sertifikalar, güvenilir bir kayıt defterine (registry) merkle ağacı yapısıyla eklenir ve islemciye yalnızca küçük bir merkle proof gönderilir. Cloudflare'ın tasarımında bu proof yaklaşık 40 kilobayt — mevcut TLS performans seviyelerine eşit.
Bu yöntem şeffaflığı da sertifika sürecine dahil ediyor. Certificate Transparency (CT) şu anda X.509'da isteğe bağlı bir eklenti; Merkle Tree Certificates'ta varsayılan ve zorunlu. Her sertifika, yayınlanmadan önce kamuya açık bir kayıt defterine işlenir. Bu, sahte sertifika çıkarmayı zorlaştırıyor.
Ancak Merkle Tree Certificates henüz üretime alınmadı. Q1 2027'deki başlama tarihi tasarım ve laboratuvar testlerine dayanıyor; gerçek dünyadaki performans, güvenlik analizi ve operasyonel olgunluk henüz görülmedi.
Let's Encrypt'in baskınlığı ve sertifika yetkilisi çeşitliliği
Let's Encrypt, 2015'te internet şifrelemesinde devrim yarattı. Ücretsiz, otomatik ve herkesin erişebileceği sertifikalar sunarak milyonlarca sitenin HTTP'den HTTPS'e geçmesini sağladı. Bugün günde yaklaşık 10 milyon sertifika veriyor ve 500 milyondan fazla alan adına hizmet ediyor.
Ancak bu başarı bir konsantrasyon riski oluşturuyor. Let's Encrypt'in kök sertifikası güvenliği ihlal edilirse, sistem uzun süre askıya alınırsa veya politika değişikliği yapılırsa, internetin büyük bir kısmı etkilenebilir. Cloudflare'ın sertifika yetkilisi olması sağlayıcı sayısını artırır; ancak bu, Cloudflare'ın kendi baskın konumunu (küresel trafiğin %20'sinde) taşıdığı anlamına gelir — farklı bir konsantrasyon riski değil, başka bir formu.
Cloudflare'ın girişinin değeri seçenek çeşitliliğinde yatıyor. Let's Encrypt'in otomasyon odaklı yaklaşımı hızlı ve geniş ölçekli ama esneklik konusunda sınırlı. Cloudflare hem klasik X.509 hem de Merkle Tree Certificates sunarak farklı kullanıcı ihtiyaçlarını karşılamayı planlıyor. Ayrıca ACME Renewal Information (RFC 9773) desteğini zorunlu kılıyor, bu da sertifikaların yenilenmesini daha öngörülebilir hale getiriyor.
Tarayıcı ve işletim sistemi onayı: Q1 2027'ye giden yol
Bir sertifika yetkilisinin gerçekten işlevsel olması için tarayıcı ve işletim sistemlerinin kök sertifika programlarına kabul edilmesi gerekiyor. Cloudflare, Chrome, Apple, Microsoft ve Mozilla'ya başvurdu. Bu programlar katı güvenlik, operasyonel ve uyumluluk gereksinimleri uygular ve onay süreci aylar sürebilir.
GlobalSign'dan satın alınan kök 2012'den beri güvenilir. Ancak Merkle Tree Certificates için durum farklı. Merkle Tree mimarisi tarayıcıların ve işletim sistemlerinin sertifika doğrulama mantığında köklü değişiklikler gerektiriyor. X.509 doğrulaması yerleşik bir standarttır; Merkle Tree için yeni doğrulama kodu yazılmalı, test edilmeli ve dağıtılmalı.
Q1 2027, Chrome, Safari, Edge ve Firefox'un hepsi için Merkle Tree desteğini tamamlamak gerekli olduğu bir sıkı zaman çerçevesi. Android ve iOS'un da güncelleme alması gerekiyor. Bu, yalnızca Cloudflare'ın hazır olmasıyla sınırlı değil — bütün ekosistem birlikte hareket etmeli.
Eğer tarayıcılar ve işletim sistemleri bu zamanlamayı tutamazsa, Merkle Tree Certificates yalnızca özel istemcilerle veya eski klasik sertifikalarla birlikte çalışacak. Bu, geçiş sürecini yavaşlatabilir ama klasik X.509'un devam etmesi kullanılabilirliği korur.
Merkle Tree Certificates nedir?
Merkle Tree Certificates, TLS sertifikalarının doğrulanması ve dağıtımı için yeni bir mimari. Klasik X.509 sertifikalarında, bir sertifika yetkilisi sertifikayı imzalar ve istemci bu imzayı doğrulamak için sertifika yetkilisinin kök sertifikasını kullanır.
Merkle Tree Certificates'ta sertifikalar, güvenilir bir kayıt defterine (registry) eklenir. Her sertifika, merkle ağacı adı verilen bir veri yapısında saklanır. İstemci, bağlantı sırasında tam sertifika yerine yalnızca bir merkle proof alır — bu, sertifikanın kayıt defterinde olduğunu kriptografik olarak kanıtlayan küçük bir veri parçası.
Merkle ağacı, veri bütünlüğünü doğrularken büyük veri kümelerinin küçük kanıtlarla temsil edilmesini sağlar. Bu sayede kuantum-güvenli algoritmaların yarattığı büyük imza boyutları sorununu çözebiliyor. Cloudflare ve Google'ın tasarımında merkle proof yaklaşık 40 kilobayt, bu da mevcut TLS performans seviyelerine yakın.
Merkle Tree Certificates'ın ikinci önemli özelliği şeffaflık. Merkle Tree mimarisinde kayıt defteri zaten sistemin temel parçası, bu yüzden her sertifika zorunlu olarak kamuya açık bir günlük defterine yazılıyor. Bu, yetkisiz sertifika çıkarımını zorlaştırır.
Bu mimari değişiklik basit bir yazılım güncellemesi değil. Tarayıcılar, işletim sistemleri, sertifika yetkilileri ve sunucu yazılımları yeni doğrulama mantığını uygulamalı.
Türkiye'deki geliştiriciler için ne değişiyor?
Türkiye'de HTTPS kullanımı son yıllarda hızla arttı ama Let's Encrypt'e bağımlılık önemli bir risk faktörü. Cloudflare'ın sertifika yetkilisi olması, Türkiye'deki geliştiriciler ve küçük web siteleri için somut sonuçlar doğuracak:
Alternatif kaynak: Let's Encrypt'te kesinti, erişim sorununda veya politika değişikliğinde Cloudflare, otomatik sertifika almak için ikinci bir seçenek sunuyor. İki büyük ücretsiz sağlayıcı, tek nokta riskini azaltıyor.
Kuantum güvenliği erken benimseme: Türkiye'de finans, e-devlet ve kurumsal sektör kuantum tehdidine karşı hazırlık yapıyor. Cloudflare'ın Merkle Tree sertifikaları, bu hazırlık sürecinde test edilebilecek bir üretim altyapısı sunacak.
Sertifika yenileme otomasyonu: Cloudflare, ACME Renewal Information'ı zorunlu kılarak sertifika yenileme sürecini daha öngörülebilir hale getiriyor. Türkiye'deki küçük web siteleri ve e-ticaret platformları için bu, beklenmedik sona erme ve kesinti riskini azaltacak.
Ancak dikkat edilmesi gereken temel noktalar: Cloudflare'ın sertifika yetkilisi henüz aktif değil — Q1 2027'ye kadar beklememiz gerekiyor. GlobalSign satın alımı henüz tamamlanmadı ve tarayıcı/işletim sistemi onayları bekleniyor. Merkle Tree Certificates'ın gerçek dünya performansı henüz üretim ortamında test edilmedi.