Ana tezi
CVE-2026-21589, bir path traversal açığı, Atlassian'ın sekiz kurumsal ürününü kimlik doğrulaması olmadan dosya okuma riski altına alıyor; cloud ürünler zaten yamalanmış ancak self-hosted müşteriler hemen yükseltmeye veya ağ yalıtımına zorlanıyor.
---
Bir saldırganın sunucunuzun WEB-INF dizininden düz metin yönetici parolalarını çekmesi için hiçbir kullanıcı adı veya kimlik doğrulama adımı gerekmiyorsa, sistem artık kurumsal yazılım değil zaaf deposudur. CVE-2026-21589, CVSS 9.3 skoruyla bu senaryoyu sekiz ayrı Atlassian Data Center ürününde gerçeğe dönüştürüyor: Bitbucket, Confluence, Jira Software, Jira Service Management, Bamboo, Crowd, Crucible ve Fisheye.
Atlassian, cloud müşterilerini 5 Ekim 2026'dan önce otomatik olarak yamaladı ve hiçbir exploitation kanıtı bulunamadı. Ancak self-hosted örnekler için durum farklı: Atlassian artık binary patch göndermediği için kurumlar tam maintenance release'e yükseltmek veya sistemlerini internet erişiminden yalıtmak zorunda. Confluence'ın tek başına ~700.000 örneği internetten erişilebilir durumda olduğuna göre, risk yüzeyi belirgin.
Double colon tekniği ve WEB-INF dosyalarına erişim
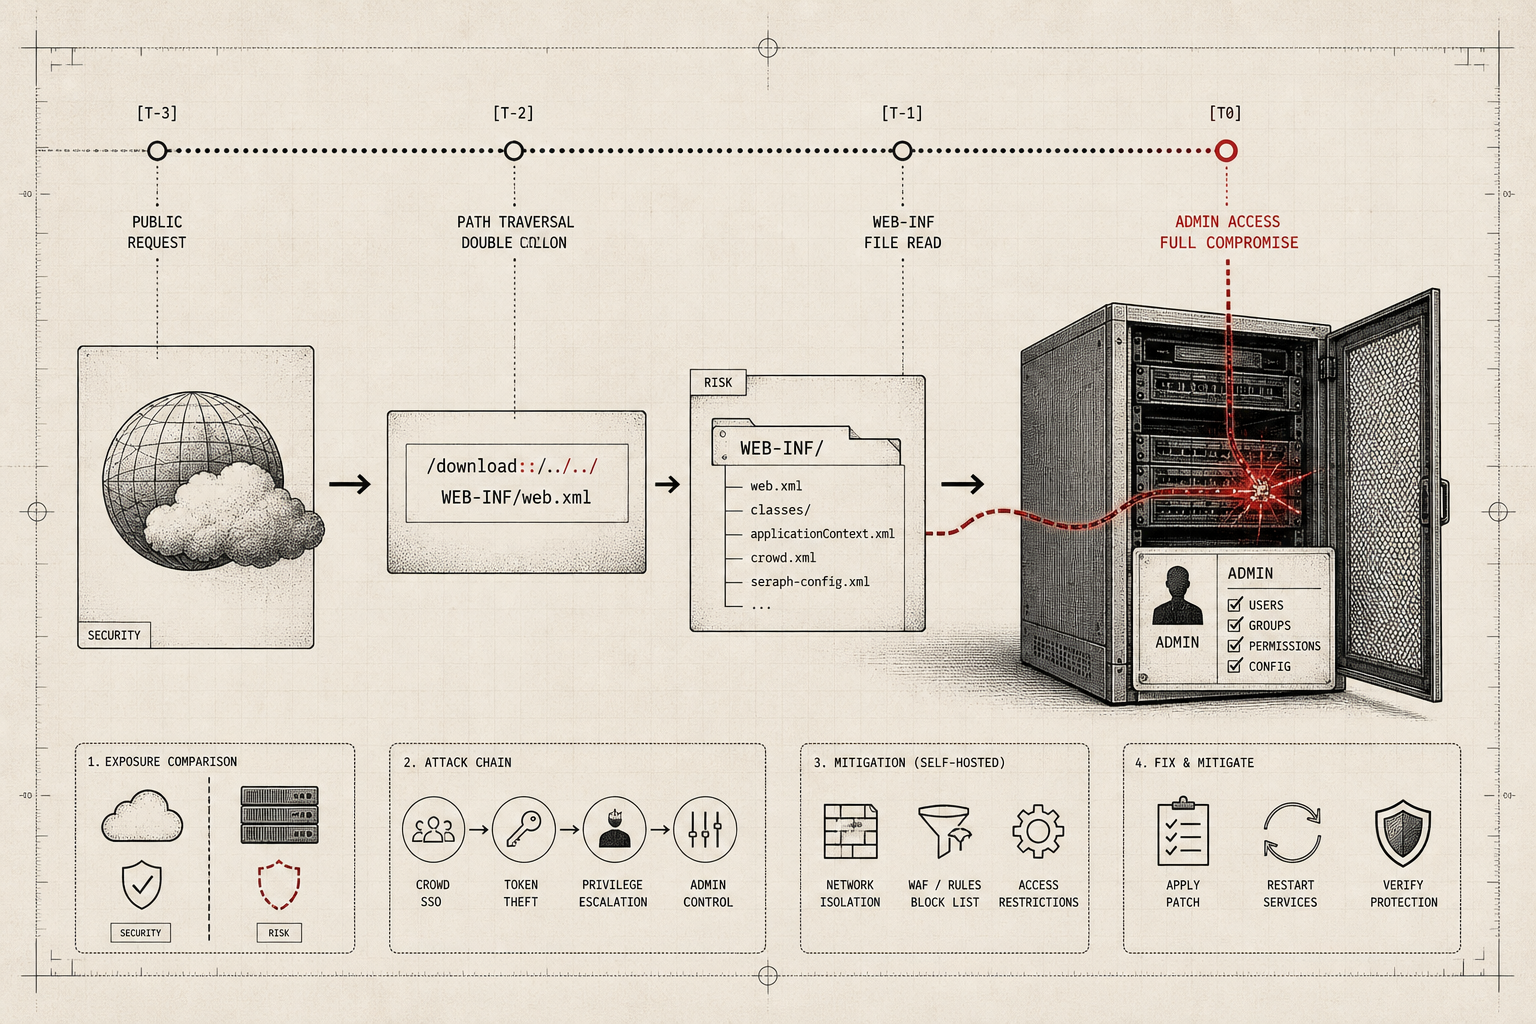
CVE-2026-21589, ../ gibi geleneksel karakter dizileri yerine double colon (::) karakteriyle doğrudan mutlak dosya yollarına atlıyor. Açık, Atlassian'ın atlassian-plugins-webresource*.jar adlı ortak kütüphanesinde yer alıyor ve bu nedenle sekiz farklı ürünü aynı anda vuruyor.
watchTowr Labs araştırmacıları WEB-INF/web.xml ve crowd.properties gibi yapılandırma dosyalarına kimlik doğrulaması olmadan ulaşabildiklerini gösterdi. Saldırgan dizin içeriğini listeleyemiyor—tam dosya adını ve yolunu zaten bilmek zorunda. Atlassian ürünlerinin kurulum kılavuzları ve varsayılan dizin yapıları halka açık olduğu için, saldırgan hangi dosyanın nerede olduğunu önceden kolayca öğrenebiliyor.
Benzer bir açık, CVE-2021-26086, Jira'da path traversal sağlıyordu ve CISA Kasım 2024'te bu CVE'yi bilinen sömürülen açıklar kataloğuna ekledi.
Crowd SSO'dan tam admin erişimine: saldırı zinciri
Dosya okuma açığı tek başına ciddi, ancak Crowd SSO sistemi devreye girdiğinde watchTowr Labs'ın gösterdiği saldırı zinciri tam yönetici erişimini mümkün kılıyor.
Adımlar:
1. Saldırgan /s/anything/_/;/WEB-INF/classes/crowd.properties yoluna istek göndererek application.password alanını düz metin olarak sızdırıyor. 2. Bu kimlik bilgilerini kullanarak Crowd REST API'ye bağlanıyor ve yeni bir yönetici hesabı oluşturuyor veya mevcut kullanıcıları değiştiriyor. 3. Yeni yönetici hesabıyla Confluence, Jira veya Bitbucket'a tam erişim kazanıyor.
watchTowr Labs bu zinciri Python PoC olarak yayınladı ve açık kaynak detection aracı sağladı.
Her müşteri Crowd SSO kullanmıyor, dolayısıyla admin erişim zinciri evrensel bir risk değil. Ancak Crowd kullanan kurumlar için etki kritik: bir dosya okuma açığı, kurumun tüm yazılım geliştirme ve dokümantasyon platformlarını ele geçirmenin başlangıç noktasına dönüşüyor.
Cloud otomatik korumalı, self-hosted ağ yalıtımı gerektiriyor
Atlassian müşteri tabanı iki ana segmente ayrılıyor: cloud (Atlassian'ın kendi altyapısında barındırılan) ve self-hosted (Data Center veya Server lisanslarıyla müşteri sunucularında çalışan).
Atlassian cloud ürünleri 5 Ekim 2026'dan önce yamaladı ve hiçbir müşteri eylemi gerektirmedi. Şirket cloud ortamlarında exploitation kanıtı bulamadı.
Self-hosted müşteriler farklı bir durum yaşıyor. Atlassian açıkça şunu belirtiyor: internet üzerinden erişilebilen örnekler yalıtılmalı veya yamalanana kadar çevrimdışı alınmalı. Atlassian exploitation kanıtı bulamadığını söylese de, self-hosted örneklerde saldırı olup olmadığını kesin biçimde doğrulayamadığını da ekliyor.
Bu öneride iki operasyonel sorun var:
- Ağ yalıtımı, kurumun Confluence veya Jira'yı uzak çalışanlarla ve müşteri destek ekipleriyle paylaşması gerekiyorsa gerçekçi değildir. - Çevrimdışı alma, yazılım geliştirme sürecini durdurur.
Birçok müşteri bu sebeple geçici hafifletme yöntemlerine yöneliyor.
Yükseltme süreci ve geçici mitigation seçenekleri
Atlassian artık binary patch göndermiyor. Müşteriler yeni bir maintenance release'e yükseltmek zorunda—bu, test, migration planlama ve downtime window ayarlama gerektiriyor.
Atlassian üç geçici mitigation seçeneği sunuyor:
1. Web Application Firewall veya reverse proxy kuralları (tüm ürünlerde): /s/ ve /WEB-INF kombinasyonunu içeren istekleri reddeden regex kuralları. 2. Tomcat RewriteValve kuralları (Confluence, Jira Software, Jira Service Management, Bamboo, Crowd): ürünün Tomcat server.xml dosyasına eklenen HTTP yeniden yazma kuralları. 3. urlrewrite.xml kuralları (Bitbucket): Bitbucket'a özel konfigürasyon.
Atlassian bu mitigations'ın yükseltmenin yerini tutmadığını açıkça belirtiyor. Kurallar bilinen saldırı desenlerini engeller; açığın kendisini kapatmaz.
Ek sorun: CVE kaydı ve Atlassian advisory'si arasında sürüm numarası tutarsızlıkları var. Örneğin, Crowd için bir kaynak 7.1.1, diğeri 7.1.6 diyor; Bamboo için 10.2.4 ve 10.2.24 farkı var. Bu tür belirsizlikler, IT ekiplerinin hangi sürümlerin risk altında olduğunu kesin biçimde belirlemesini zorlaştırıyor.
Confluence'ın ~700.000 örneği ve saldırı yüzeyi
watchTowr Labs, Confluence'ın yaklaşık 700.000 örneğinin internet üzerinden erişilebilir olduğunu tespit etti. Tüm örnekler Data Center değil—Server, cloud ve diğer konfigürasyonlar dahil—ancak sayı, maruz kalan alan büyüklüğünü gösteriyor.
Bitbucket ve Bamboo, kaynak kod ve build artifact'ları barındırdığı için daha hassas hedeflerdir. Bir saldırgan, Bitbucket'tan kaynak kod deposuna erişirse, supply chain saldırısı için backdoor ekleyebilir.
Atlassian'ın geçmiş açıklarıyla karşılaştırma
CVE-2026-21589, Atlassian'ın ilk kritik path traversal açığı değil. CVE-2021-26086, Kasım 2024'te CISA KEV kataloğuna eklendi ve Jira'da benzer bir dosya okuma açığını barındırıyordu.
Atlassian'ın response hızında iyileşme var: cloud ürünleri disclosure'dan önce yamalandı ve müşteri aksiyonu gerektirmedi. Self-hosted müşteriler ise binary patch alamadıkları için upgrade süreci uzadı. Bu, managed cloud hizmetlerinin güvenlik açısından neden daha avantajlı olduğunu gösteriyor.
Atlassian CVSS skorunu 9.3 olarak belirledi ve gizlilik etkisini yüksek, diğer sistemlere etkiyi de yüksek olarak değerlendirdi. watchTowr Labs'ın Crowd SSO zinciri, bu "diğer sistemler" etkisinin nasıl ortaya çıktığını gösteriyor.
Self-hosted Atlassian'ın mantıklı olduğu durumlar
Self-hosted Atlassian Data Center şu durumlarda tercih ediliyor:
- Compliance ve veri egemenliği: finansal, sağlık ve kamu sektörü kurumları verileri kendi altyapısında tutmak zorunda olabilir. - Customization ve entegrasyon: özel plugin'ler, entegrasyon script'leri ve CI/CD pipeline'larıyla deep integration gerektiren yazılım ekipleri. - Büyük ölçek: kurumsal boyutlu deployment'larda SLA kontrolü ve özelleştirilmiş altyapı yönetimi.
Ancak CVE-2026-21589 bu avantajları sorgulatıyor. Self-hosted kurumlar, yükseltme pencereleri, version kontrol, binary patch yetersizliği ve exploitable açıklar arasındaki hız farkıyla mücadele etmek zorunda. Cloud müşteriler bu risk yükünü Atlassian'a devrediyor—bu açık örneğinde, otomatik patching şirketin müşterilerine hiç yük olmadı.