Apple'ın CoreGraphics çerçevesinde kritik sıfır gün açığı: Milyonlarca cihaz risk altında
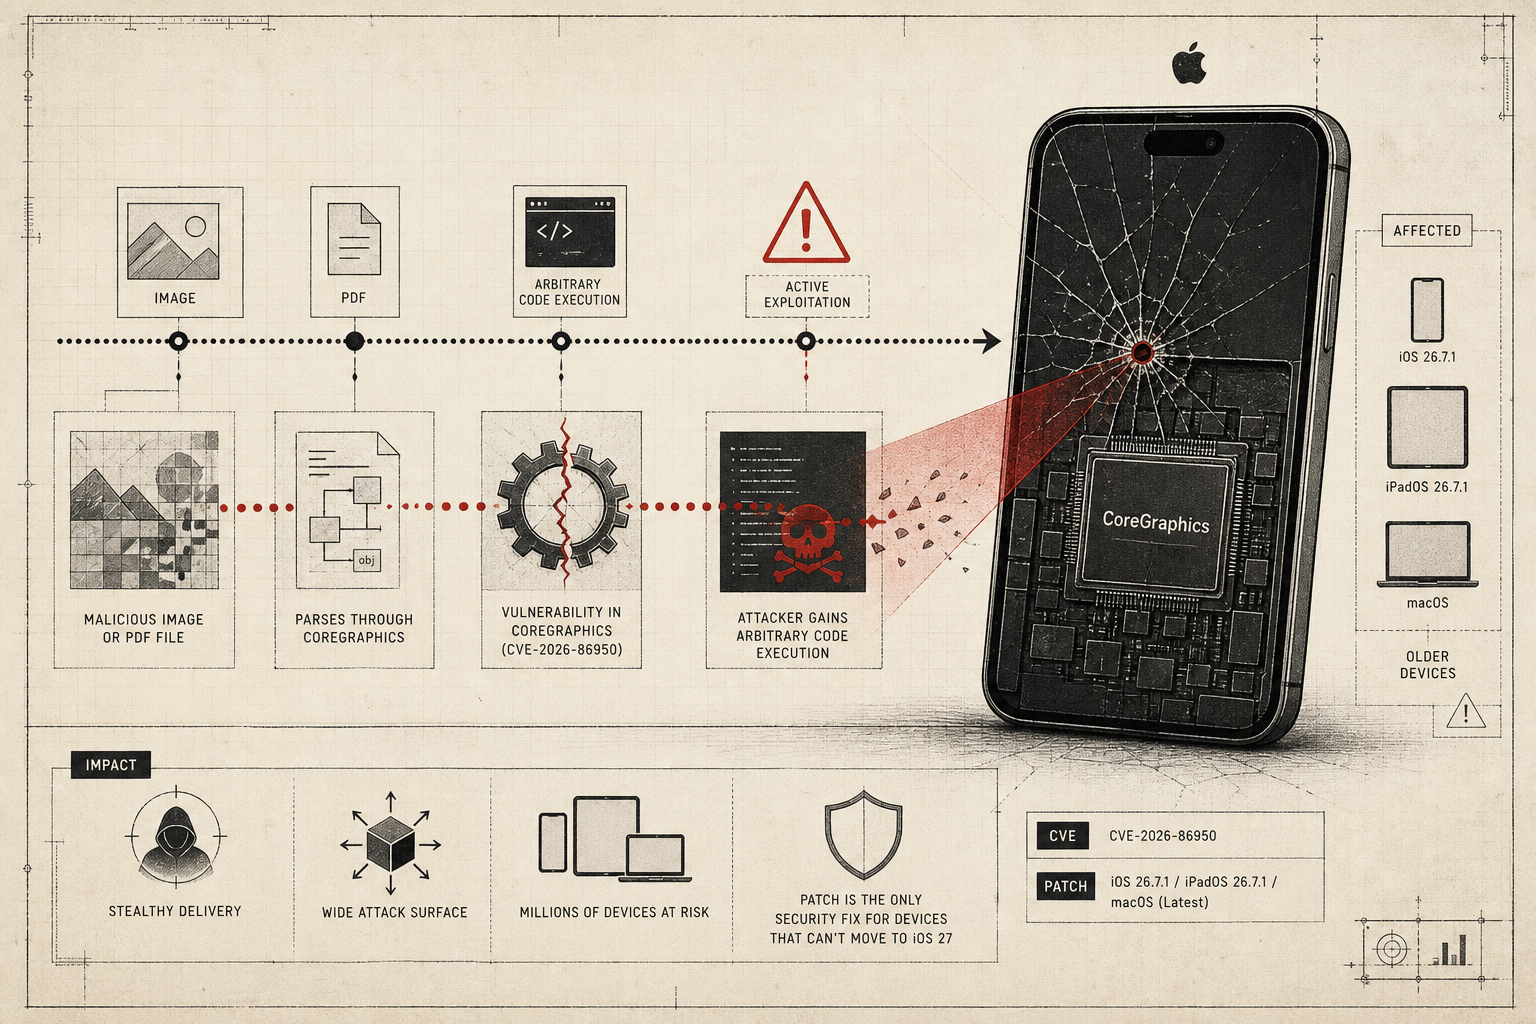
Apple'ın açığı "son derece sofistike ve hedeflenmiş saldırılar" bağlamında tanımladığı CVE-2026-86950, CoreGraphics'teki bellek bozulması açığıdır. Şirket bugün iOS 26.7.1, iPadOS 26.7.1, macOS Tahoe 26.7.1 ve macOS Sequoia 15.8.1 güncellemelerini acil olarak yayınladı. Açık, işletim sistemleri genelinde görüntü ve PDF dosyalarını işleyen temel sistem bileşenini hedef alıyor ve aktif olarak saldırılarda kullanılıyor.
Bir PDF açmak veya bir görüntü görmek saldırganların cihazınızı ele geçirmesine yetebilir. CoreGraphics her iPhone, iPad ve Mac'te çalıştığı için, bir görüntü açmak kadar sıradan bir işlem keyfi kod çalıştırılmasına olanak tanıyabilir. Apple'ın "son derece sofistike ve hedeflenmiş saldırılar" ifadesi, açığın henüz geniş kitlesel saldırılarda kullanılmadığını ama yüksek değerli hedeflere karşı işletildiğini gösteriyor.
CVE-2026-86950 nedir ve nasıl istismar ediliyor?
CVE-2026-86950, CoreGraphics çerçevesindeki bir bellek bozulması açığı. CoreGraphics, grafik işleme, görüntü dönüştürme, PDF okuma ve ekran çizimi gibi temel işlevleri yürüten düşük seviye bir kütüphane. Açık, özel hazırlanmış bir görüntü veya PDF dosyası işlendiğinde tetikleniyor. Başarılı istismar saldırganın cihazda keyfi kod çalıştırmasına izin veriyor—uygulamaların çökmesinden sistem kontrolünün ele geçirilmesine kadar çeşitli sonuçlar doğurabilir.
Bu tür açıklar "sıfır tıklama" açıklarına dönüşebilir. Bir saldırgan iMessage üzerinden gönderdiği görüntüyü, alıcının cihazında otomatik önizleme açıldığı anda tetikleyebilir. Kullanıcı dosyayı açmasa bile, arka planda CoreGraphics önizleme oluşturduğu için açık devreye girebilir.
Hangi cihazlar ve yazılım sürümleri etkileniyor?
Apple CVE-2026-86950 açığını dört ayrı güncelleme ile kapattı:
- iOS 26.7.1: iOS 26 kullanan iPhone'lar için - iPadOS 26.7.1: iPadOS 26 kullanan iPad'ler için - macOS Tahoe 26.7.1: macOS Tahoe kullanan Mac bilgisayarlar için - macOS Sequoia 15.8.1: macOS Sequoia 15 kullanan Mac bilgisayarlar için
Eğer cihazınız iOS 27 veya daha yeni bir macOS sürümüne güncellenebiliyorsa, bu sürümler zaten açığa karşı korumalı. Ancak iOS 27'ye yükselemeyen eski cihazlar—iPhone 8, iPhone X, iPad Pro 1. nesil gibi modeller—bu 26.7.1 yamasına tamamen bağımlı. iOS 25 veya daha eski sürümler için hiçbir yama yok ve bu sürümler destek dışı.
Apple genellikle eski sürümler için güvenlik yamalarını yalnızca kritik durumlarda yayınlıyor. CVE-2026-86950'nin iOS 26 ve macOS Tahoe gibi eski sürümler için özel yama alması, açığın ciddiyetini ve aktif istismar durumunu gösteriyor.
Cihazınızın hangi sürümü kullandığını kontrol etmek: iPhone veya iPad'de Ayarlar > Genel > Hakkında, Mac'te ise ekranın sol üst köşesindeki Apple logosuna tıklayıp Bu Mac Hakkında seçeneğinden sürümü öğrenebilirsiniz.
CoreGraphics açıkları neden bu kadar kritik?
CoreGraphics'in hedef alınması özellikle tehlikeli çünkü düşük seviye bir bileşen olarak çalışıyor. Sandbox korumaları, uygulama izinleri ve kullanıcı onayları gibi üst seviye güvenlik katmanları CoreGraphics'te baypas edilebilir, çünkü bu çerçeve işletim sisteminin güvenilir çekirdeğinde çalışıyor. Bir açık bulunduğunda, etki geniş olur.
"Son derece sofistike ve hedeflenmiş saldırılar" tanımı, saldırganların bu açığı gazetecilere, aktivistlere, şirket yöneticilerine veya hükümet yetkililerine karşı kullandığını ima ediyor.
Saldırılara maruz kalma riski kimler için daha yüksek?
Ortalama bir kullanıcı için bu açığın hemen risk oluşturması düşük olasılıklı. Apple'ın "hedeflenmiş" tanımlaması, saldırganların bu açığı şu anda geniş kitlesel saldırılarda kullanmadığını gösteriyor. Bununla birlikte, bir sıfır gün açığının herkese açık bilgisi yayıldıktan sonra daha geniş saldırılarda kullanılma riski her zaman var.
Yüksek risk altındaki gruplar: gazeteciler, aktivistler, muhalifler; şirket yöneticileri ve finans profesyonelleri; kamu yetkilileri veya diplomatlar; iOS 27'ye güncellenemeyen eski cihaz sahipleri.
Herhangi bir kullanıcı, güvenilmeyen kaynaklardan gelen görüntü veya PDF dosyalarını açtığında veya bilinmeyen kişilerden gelen iMessage, WhatsApp veya e-posta eklerini indirdiğinde risk altında olabilir.
Eski cihaz sahibiyseniz: Hemen güncelle veya risk kabul et
Eğer iPhone 8, iPhone X, iPad 5. nesil veya iPad Pro 1. nesil gibi iOS 27'ye yükselemeyen bir cihaz kullanıyorsanız, iOS 26.7.1 veya iPadOS 26.7.1 yamasını hemen yüklemeniz gerekiyor. Bu yamaların yüklenmemesi, cihazınızın bilinen ve aktif olarak saldırılarda kullanılan bir açığa açık kalması anlamına geliyor.
Mac kullanıcıları için: macOS Sequoia 15.8.1 kullananlar güncelleme alacaksa, macOS Tahoe 26 gibi eski bir sürüm kullanıyorsanız macOS Tahoe 26.7.1 yamasını yüklemeniz gerekiyor. Apple genellikle son üç macOS sürümü için güvenlik güncellemesi yayınlıyor; macOS Tahoe kullanıcılarının yakında destek dışı kalabileceği anlamına geliyor.
Güncelleme yolları:
- iOS/iPadOS: Ayarlar > Genel > Yazılım Güncellemesi - macOS: Sistem Ayarları > Genel > Yazılım Güncellemesi
Güncelleme mevcut değilse ve cihazınız iOS 27 veya daha yeni macOS'a yükseltemiyorsa, Apple artık bu cihaz için uzun vadeli yama desteği sunmuyor. Bu durumda riski kabul etmek veya cihazı değiştirmek gerekiyor.
Apple'ın güvenlik stratejisi: Eski sürümler neden desteklenmiyor?
Apple'ın güvenlik modeli, kullanıcıları en yeni işletim sistemine yükseltmeye teşvik etmek üzerine kurulu. Şirket iOS için son iki veya üç ana sürümü, macOS için son üç sürümü destekliyor. Bu strateji mühendislik kaynaklarını yoğunlaştırma imkanı sağlıyor, ancak eski cihaz sahiplerini zor durumda bırakıyor.
Türkiye gibi döviz kurlarının yüksek olduğu pazarlarda, bu strateji özellikle sorunlu. İkinci el cihaz kullanımının yaygın olduğu bir pazarda, eski nesil iPhone veya iPad'ler hâlâ milyonlarca kullanıcı tarafından kullanılıyor. Bu kullanıcılar için CVE-2026-86950 gibi açıklar, yalnızca bir güvenlik bilgisi değil, gerçek bir risk haline geliyor.
Kendinizi korumanın adımları
Güncelleme yüklemenin yanı sıra, dosya açma alışkanlıklarınızı gözden geçirmeniz gerekiyor:
Hemen yapılması gerekenler:
- Cihazınızı iOS 26.7.1, iPadOS 26.7.1, macOS Tahoe 26.7.1 veya macOS Sequoia 15.8.1 sürümüne güncelleyin - Otomatik güncelleme açık değilse açın: Ayarlar > Genel > Yazılım Güncellemesi > Otomatik Güncellemeler - Güvenilmeyen kaynaklardan gelen görüntü ve PDF dosyalarını açmadan önce iki kez düşünün - iMessage, WhatsApp, Telegram gibi mesajlaşma uygulamalarında bilinmeyen kişilerden gelen görüntü eklerini hemen açmayın
Uzun vadeli güvenlik disiplini:
- Cihazınız iOS 27 veya daha yeni bir macOS sürümüne yükseltemiyorsa, yeni bir cihaza yatırım yapmayı düşünün—güvenlik desteği olmayan bir cihaz uzun vadede risk taşıyor - Hassas bilgilerinizi (banka uygulamaları, iş e-postaları, şifre yöneticileri) eski ve güncellenmeyen cihazlarda kullanmaktan kaçının - E-posta eklerini doğrudan cihazda açmak yerine, mümkünse bulut tabanlı önizleme araçlarını kullanın - Yüksek riskli bir profilde iseniz, VPN kullanın, iMessage'da önizleme kapatın ve bilinmeyen gönderenlerden gelen dosyaları kesinlikle açmayın
Bir sıfır gün açığı kamuya mal olduğunda, daha geniş saldırılarda kullanılma riski her gün artıyor. Güncellemeyi ertelemek, bu riski kabul etmek anlamına geliyor.