GÜNCEL
Aynı yapay zeka, farklı fiyat: Cinsiyeti değişince ödeme %10 artıyorAçık kaynaklı Artcraft, Adobe'ye meydan okuyor: Rust ve AI'ın hukuki ve teknik riskleriGoogle TV Streamer: İki yıldır aynı donanım, artan fiyat, yeni özellikler 2027'yi bekliyorPC pazarı 2026'da darbe aldı: bellek fiyatları dörde katlanınca satışlar 11 yılın en düşük seviyesine gerilediMidnight Mimosa: Ucuz Android telefonlarda gizli kalan sistem malware'ı 150+ ülkedeP7 DarkSword: Yamanmamış iPhonelarda Keychain ve kripto cüzdan verilerini çalan yeni tehditApple 2026'da dokunmatik MacBook Pro tanıtıyor—iPhone arayüzü dizüstüye geçiyorYerel AI bilgisayarları gizlilik için cazip, ama çoğu kullanıcı için bulut daha mantıklıAynı yapay zeka, farklı fiyat: Cinsiyeti değişince ödeme %10 artıyorAçık kaynaklı Artcraft, Adobe'ye meydan okuyor: Rust ve AI'ın hukuki ve teknik riskleriGoogle TV Streamer: İki yıldır aynı donanım, artan fiyat, yeni özellikler 2027'yi bekliyorPC pazarı 2026'da darbe aldı: bellek fiyatları dörde katlanınca satışlar 11 yılın en düşük seviyesine gerilediMidnight Mimosa: Ucuz Android telefonlarda gizli kalan sistem malware'ı 150+ ülkedeP7 DarkSword: Yamanmamış iPhonelarda Keychain ve kripto cüzdan verilerini çalan yeni tehditApple 2026'da dokunmatik MacBook Pro tanıtıyor—iPhone arayüzü dizüstüye geçiyorYerel AI bilgisayarları gizlilik için cazip, ama çoğu kullanıcı için bulut daha mantıklı
Siber Güvenlik
22 Ağu 2026 5 dk

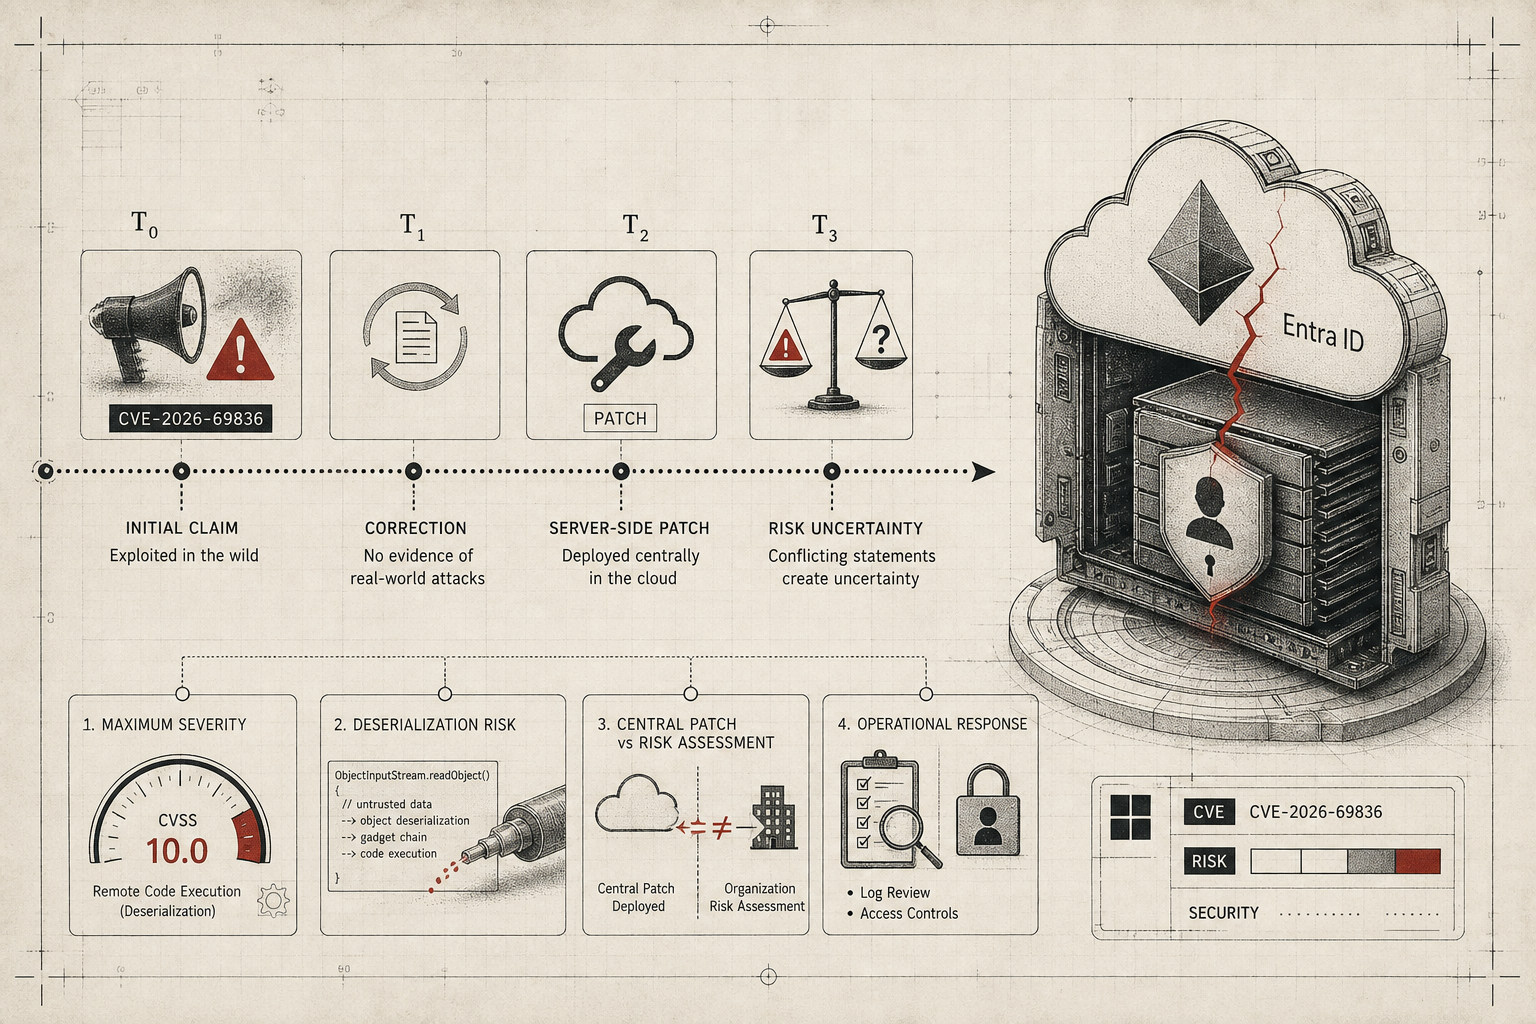
Microsoft Entra ID'deki kritik açıkta çelişkili bilgiler güvenlik ekiplerini belirsizliğe düşürdü

Microsoft, Entra ID'deki uzaktan kod çalıştırma açığını (CVE-2026-69836) başta sömürüldüğü iddiasıyla duyurdu, sonra hiçbir gerçek dünya saldırısı olmadığını söyleyerek düzeltme yaptı. CVSS 10.0 puanına ve sunucu tarafı yamasına rağmen bu çelişkili açıklamalar, açığın gerçek risk seviyesi hakkında belirsizlik yaratıyor.

Microsoftbulut
Siber Güvenlik
16 Ağu 2026 5 dk

Android 17'de USSD Dolandırıcılığına Sistem Seviyesinde Engel: Arkaplanda Çalışan Kötü Niyetli Uygulamalar Artık Çağrı Yönlendiremeyecek

Google, Android 17 QPR2 Beta 3'te sendUssdRequest() API'sini kısıtlıyor: arkaplanda çalışan uygulamalar artık programmatik USSD çağrı yönlendirmesi yapamayacak. Mobil para transferleri gibi meşru istekler etkilenmiyor, ancak dolandırıcılık amaçlı yönlendirme saldırıları işletim sistemi tarafından engellenebiliyor.

Siber GüvenlikAndroid
Siber Güvenlik
15 Ağu 2026 7 dk

GeoServer'daki Duyurulmamış SQL Açığı Saatler İçinde İstismar Edildi—Yüzlerce Sunucu Risk Altında

Ağustos 2026'da jsonArrayContains işlevindeki kimlik doğrulamasız SQL injection açığı kamuya açıklandıktan hemen sonra yüzlerce istismar denemesi kaydedildi. CVE yayınlanmadığı ve satıcı yaması yayımlanmadığı için açık hala korunmasız; belirli veritabanı konfigürasyonlarında uzaktan kod çalıştırılması mümkün.

gizlilikkritik açık